
Résumé :
Apple a continuellement renforcé le mécanisme de sécurité des données de l'iPhone ces dernières années. L'une de ses mesures importantes consiste à redémarrer automatiquement l'appareil qui n'a pas été déverrouillé depuis longtemps, de sorte qu'une fois le téléphone saisi par la police ou un autre personnel, cela puisse augmenter la difficulté d'extraction des données en modifiant l'état de cryptage de l'appareil. Cependant, des informations récemment révélées montrent que Magnet Forensics, le développeur du célèbre outil d'investigation pour téléphones portables GrayKey, semble avoir trouvé un moyen de contourner ce mécanisme, permettant à l'iPhone saisi de rester dans un état qui facilite l'analyse des données pendant une longue période.
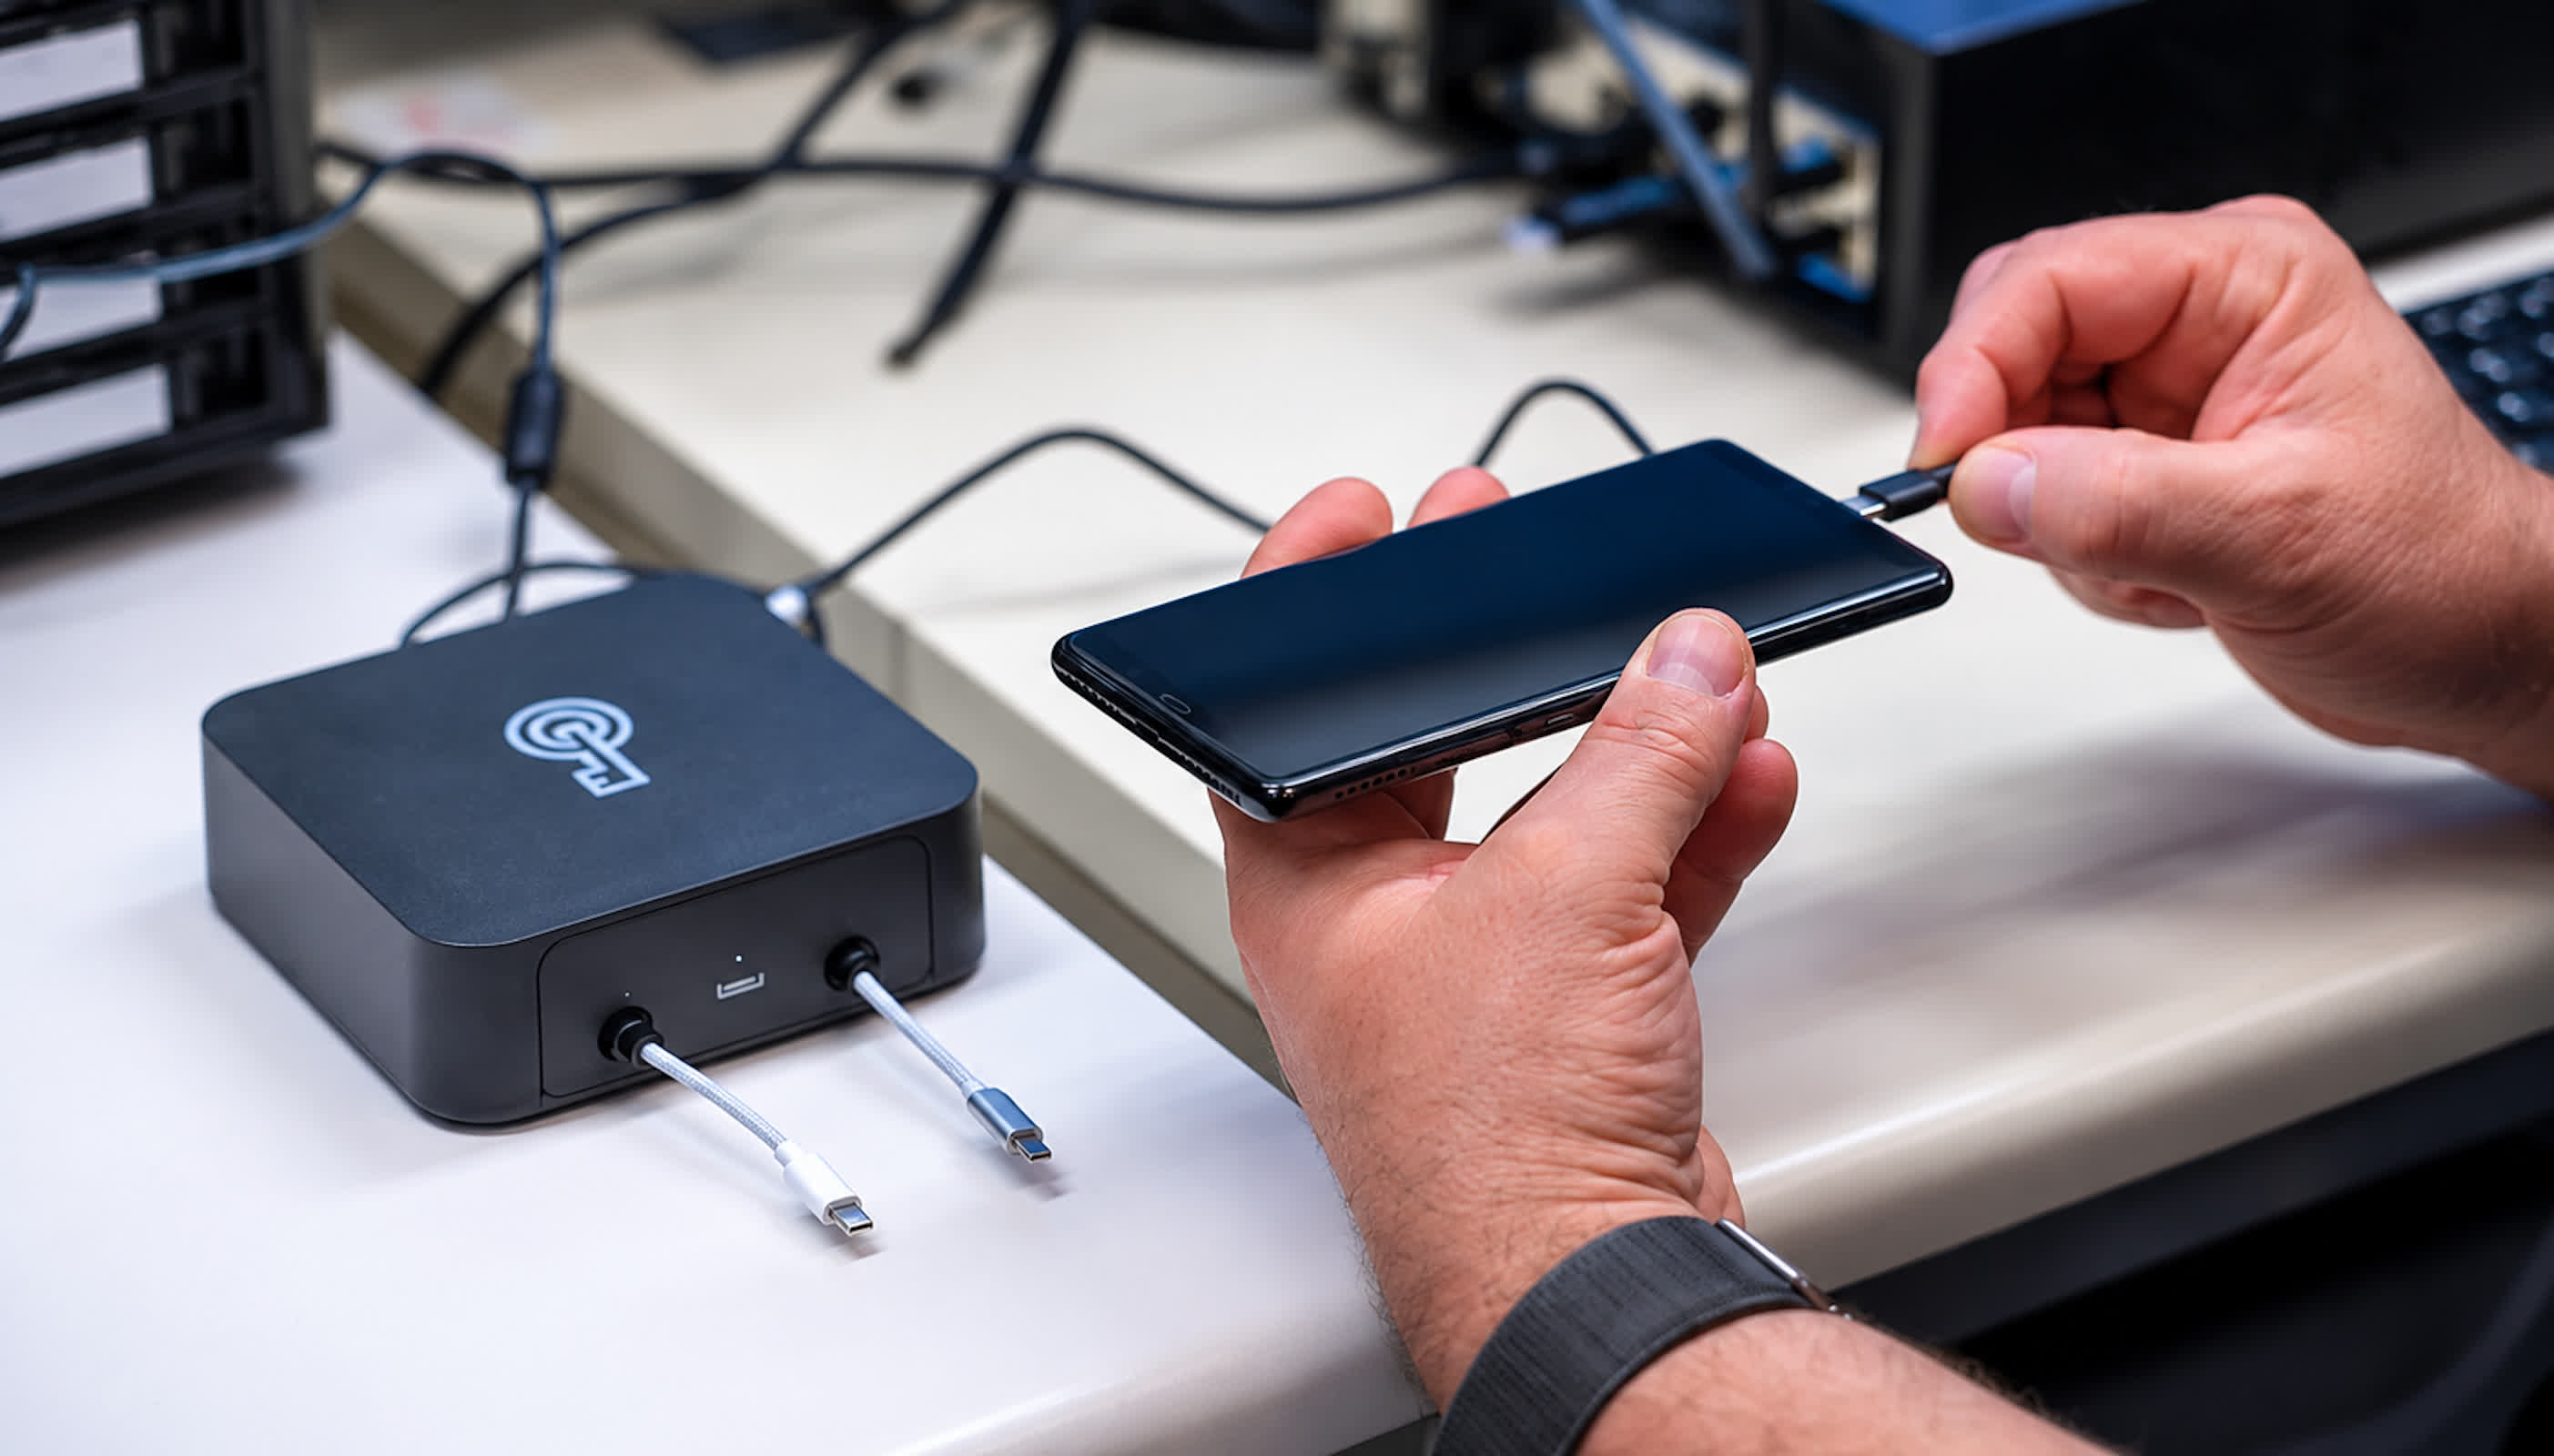
Cette nouvelle provient d'une vidéo de formation destinée aux forces de l'ordre obtenue par 404 Media. La vidéo semble avoir été réalisée début 2025, dans laquelle Magnet Forensics présente un nouvel appareil appelé GrayKey Preserve, ainsi que la fonction Evidence Preservation Mode dans les appareils GrayKey existants. Dans la vidéo, l'équipe de Magnet a salué cette fonctionnalité comme un changement majeur dans le domaine de l'investigation judiciaire de l'iPhone et a déclaré qu'elle pourrait résoudre les problèmes que le mécanisme de « redémarrage inactif » d'Apple a causé aux forces de l'ordre.
Apple ajoutera la fonction "Inactivity Reboot" à iOS 18.1 sorti en 2024. Si l'iPhone n'est pas déverrouillé par l'utilisateur pendant 72 heures consécutives, le système redémarrera automatiquement l'appareil. Il ne s'agit pas d'un redémarrage programmé au sens ordinaire du terme, mais il modifiera l'état de sécurité du téléphone, améliorant ainsi la protection des données de l'appareil.
Pour comprendre ce mécanisme, vous devez d'abord comprendre les deux états de sécurité importants de l'iPhone. Après le redémarrage, l'appareil se trouve dans l'état « Avant le premier déverrouillage » (BFU) avant que l'utilisateur ne saisisse le mot de passe pour la première fois. À ce stade, certaines clés de cryptage ne sont toujours pas disponibles, ce qui rend plus difficile l’accès des forces de l’ordre aux données sensibles sur le téléphone, même si elles disposent d’outils médico-légaux spécialisés.
Lorsque l'utilisateur saisit le mot de passe pour terminer le premier déverrouillage, l'appareil passe à l'état « Après le premier déverrouillage » (AFU). Dans cet état, davantage de données et de clés ont été chargées dans le système, ce qui rend certaines opérations médico-légales beaucoup plus faciles. Tant que l'appareil reste en fonctionnement et ne passe pas à nouveau dans l'état BFU, certains outils médico-légaux ont plus de place pour fonctionner.
L'une des implications pratiques de l'ajout par Apple d'un mécanisme de redémarrage automatique de 72 heures est que même si l'iPhone saisi vient d'être dans l'état AFU, il ne restera pas dans cet état indéfiniment. Supposons que la police saisisse un iPhone mais doive attendre un mandat de perquisition, transporter l'équipement ou faire la queue pour la collecte de preuves numériques. Après 72 heures, le téléphone redémarre automatiquement et peut revenir à l'état BFU, ce qui rend son piratage plus difficile.
GrayKey Preserve semble être conçu pour ce mécanisme.
D'après la vidéo d'exposition, Magnet Forensics affirme que GrayKey Preserve peut « capturer » l'état AFU actuel de l'iPhone après avoir obtenu les autorisations d'accès préliminaires. Même si le téléphone est redémarré ultérieurement en raison d'une maintenance normale, d'un redémarrage ou d'un épuisement de la batterie, l'état AFU d'origine ne sera pas perdu.
Les employés de Magnet ont même déclaré dans la vidéo que cela signifie que même si l'appareil redémarre, l'état AFU enregistré peut toujours être restauré. En d’autres termes, le mécanisme original d’Apple consistant à redémarrer automatiquement l’appareil dans les 72 heures pour revenir à un état BFU plus sûr pourrait perdre une partie de son effet.
Cependant, le monde extérieur ne sait pas actuellement quelle technologie GrayKey Preserve utilise pour atteindre cet objectif. La vidéo d'exposition ne divulgue pas de vulnérabilités, de méthodes d'attaque ou de codes spécifiques, il est donc impossible de déterminer si elle exploite des vulnérabilités de sécurité dans iOS, le mécanisme de temps système, le mécanisme de gestion du cycle de vie des données ou d'autres technologies non divulguées.
Jiska Classen, chercheuse à l'Institut Hasso Plattner et qui étudie la sécurité des iPhone, a évoqué certaines possibilités après avoir consulté des documents pertinents. Elle pense que Magnet a peut-être trouvé un moyen de manipuler l'heure de l'appareil, par exemple en faisant croire au système que le temps n'avance pas normalement, empêchant ainsi l'exécution des tâches système responsables du déclenchement des redémarrages automatiques ou de l'expiration des données. Une autre possibilité consiste à bloquer directement certaines tâches en arrière-plan chargées de la gestion du cycle de vie des données.
Cependant, ce ne sont que des spéculations faites par des chercheurs en sécurité basées sur le contenu de la vidéo et n'ont pas été confirmées par Magnet Forensics. Par conséquent, il n’est actuellement pas possible de déterminer quelle vulnérabilité GrayKey Preserve a exploitée.
En plus du redémarrage automatique de 72 heures, Magnet affirme également que le mode de préservation des preuves peut empêcher la suppression automatique de certaines données selon le cycle de vie normal d'iOS.
Cela inclut les données de localisation mises en cache, les photos récemment supprimées, les iMessages récemment supprimés, etc. Selon la vidéo d'exposition, dans des circonstances normales, ces données peuvent être effacées par le système après une certaine période de temps, mais le mode de préservation des preuves peut les conserver dans un état médico-légal pendant une longue période.
Cela signifie que l'objectif de GrayKey Preserve n'est pas seulement « d'empêcher le téléphone de redémarrer », mais d'essayer de mettre l'iPhone saisi dans un état médico-légal gelé à long terme. Les responsables de l'application des lois peuvent protéger l'état actuel des données de l'appareil et attendre qu'un mandat de perquisition ou une autre procédure judiciaire soit terminé avant de décider de procéder ou non à l'extraction des données.
Pour empêcher le téléphone de continuer à communiquer avec les réseaux externes, GrayKey Preserve désactive également les réseaux cellulaires, le Wi-Fi et le Bluetooth après avoir obtenu l'accès initial. Magnet a déclaré que même si le téléphone ne peut normalement pas activer le mode avion ou désactiver les communications sans fil via le centre de contrôle iOS, GrayKey peut désactiver activement ces connexions sans fil après avoir obtenu l'accès initial.
Cette fonctionnalité a également une implication très importante en matière de confidentialité : une fois que l'appareil est récupéré par la police et entre dans cet "état protégé", la capacité du téléphone à communiquer avec le monde extérieur peut être coupée. Cela empêche la modification des données à distance et réduit la possibilité que l'appareil soit effacé à distance ou que d'autres opérations à distance affectent le processus médico-légal.
Il convient de souligner que GrayKey n'est pas un logiciel de déverrouillage de téléphone portable que les consommateurs ordinaires peuvent acheter, mais un outil professionnel d'investigation numérique destiné aux forces de l'ordre. Magnet Forensics a précédemment déclaré que GrayKey était utilisé par plus de 1 200 organismes chargés de l'application de la loi et dans 40 pays et régions du monde.
GrayKey lui-même est depuis longtemps impliqué dans un « jeu du chat et de la souris » entre Apple et les forces de l'ordre. Apple continue de corriger les failles de sécurité d'iOS, tandis que les sociétés médico-légales continuent de découvrir de nouvelles vulnérabilités ou des moyens d'obtenir des données à partir d'appareils verrouillés. GrayKey a pu accéder pleinement à certains iPhones dans le passé, mais à mesure qu'Apple continue de mettre à jour iOS, l'étendue des données qu'il peut obtenir va changer.
Les données exposées en 2024 ont montré que GrayKey ne pouvait obtenir qu'un accès « partiel » à la plupart des appareils exécutant iOS 18 et iOS 18.0.1 à cette époque, et il existait des différences évidentes dans les capacités médico-légales entre les différents modèles d'iPhone et les versions d'iOS. Après qu’Apple aura lancé de nouveaux mécanismes de sécurité, les outils médico-légaux devront également trouver de nouvelles avancées.
La particularité de GrayKey Preserve cette fois-ci est qu'il ne semble pas simplement trouver un nouveau moyen de déchiffrer directement le mot de passe de l'iPhone, mais essaie de "sauvegarder" cet état lorsque l'appareil est déjà dans l'état AFU. De cette manière, la police n'est pas obligée de terminer toutes les tâches de collecte de preuves immédiatement après la saisie du téléphone portable, mais peut d'abord déterminer l'état de l'appareil et attendre les procédures judiciaires ultérieures.
Cependant, il n'existe actuellement aucune preuve publique que cette fonctionnalité puisse être efficace sur tous les iPhones et toutes les versions d'iOS. La vidéo exposée elle-même semble également avoir été produite début 2025, il n’est donc pas clair si cette technologie a été officiellement rendue largement accessible aux forces de l’ordre, ou si Apple a corrigé les problèmes associés dans les mises à jour ultérieures d’iOS.
On ne sait pas non plus quelles sont les conditions dont GrayKey Preserve a besoin pour fonctionner correctement. S'il doit fonctionner lorsque l'appareil est dans un état spécifique, sur une version iOS spécifique ou dispose déjà d'un certain niveau d'accès initial, il y a encore une grande différence entre lui et "peut pirater directement n'importe quel iPhone verrouillé".
Ni Apple ni Magnet Forensics n'ont commenté publiquement la vidéo d'exposition. Par conséquent, il est plus exact de dire à ce stade que Magnet semble avoir développé une solution de préservation médico-légale pour le mécanisme de « redémarrage inactif » de l’iPhone, plutôt que de confirmer qu’il peut pirater tous les iPhones modernes sans restrictions.
Du point de vue de la conception des mécanismes de sécurité, cet incident reflète une fois de plus la confrontation technique sans cesse croissante entre Apple et l'industrie de la criminalistique des téléphones mobiles. Apple redémarre automatiquement dans les 72 heures pour entrer activement dans un état BFU plus sûr pour les iPhones inactifs depuis longtemps ; tandis que Magnet tente de sauvegarder l'état AFU d'origine de l'appareil avant le redémarrage.
Si la technologie associée à Magnet peut effectivement fonctionner de manière stable, alors elle affaiblira au moins l'effet réel du « redémarrage automatique dans les 72 heures » en tant que mesure de protection médico-légale. Apple devra peut-être analyser plus en détail la mise en œuvre de GrayKey Preserve et l'empêcher de maintenir ou de restaurer l'état AFU via les mises à jour iOS.
Cependant, même si GrayKey peut contourner ce mécanisme de sécurité, cela ne signifie pas que le système de cryptage complet de l'iPhone est défaillant. BFU et AFU ne sont que des états différents dans le système de protection des données de l'iPhone. Les données spécifiques qui peuvent être extraites dépendent toujours du modèle de l'appareil, de la version iOS, de l'existence ou non de vulnérabilités exploitables, de la complexité du mot de passe et des capacités médico-légales actuellement prises en charge par GrayKey.
Par conséquent, ce qui est vraiment remarquable à propos de cette révélation n'est pas que « la police a été capable de pirater tous les iPhones », mais que le mécanisme de redémarrage automatique de 72 heures d'Apple est spécialement conçu pour retarder et limiter les investigations numériques. Il semble qu'il soit à nouveau entré dans un cycle technique d'attaque et de défense avec les fabricants professionnels d'outils médico-légaux.
Commentaires