
Résumé :
Le « mode de verrouillage » d'Apple destiné aux utilisateurs à haut risque a toujours été considéré comme l'un des mécanismes de protection de sécurité les plus puissants pour l'iPhone, mais la dernière démonstration montre que même si ce mode est activé, l'appareil peut toujours être jailbreaké.
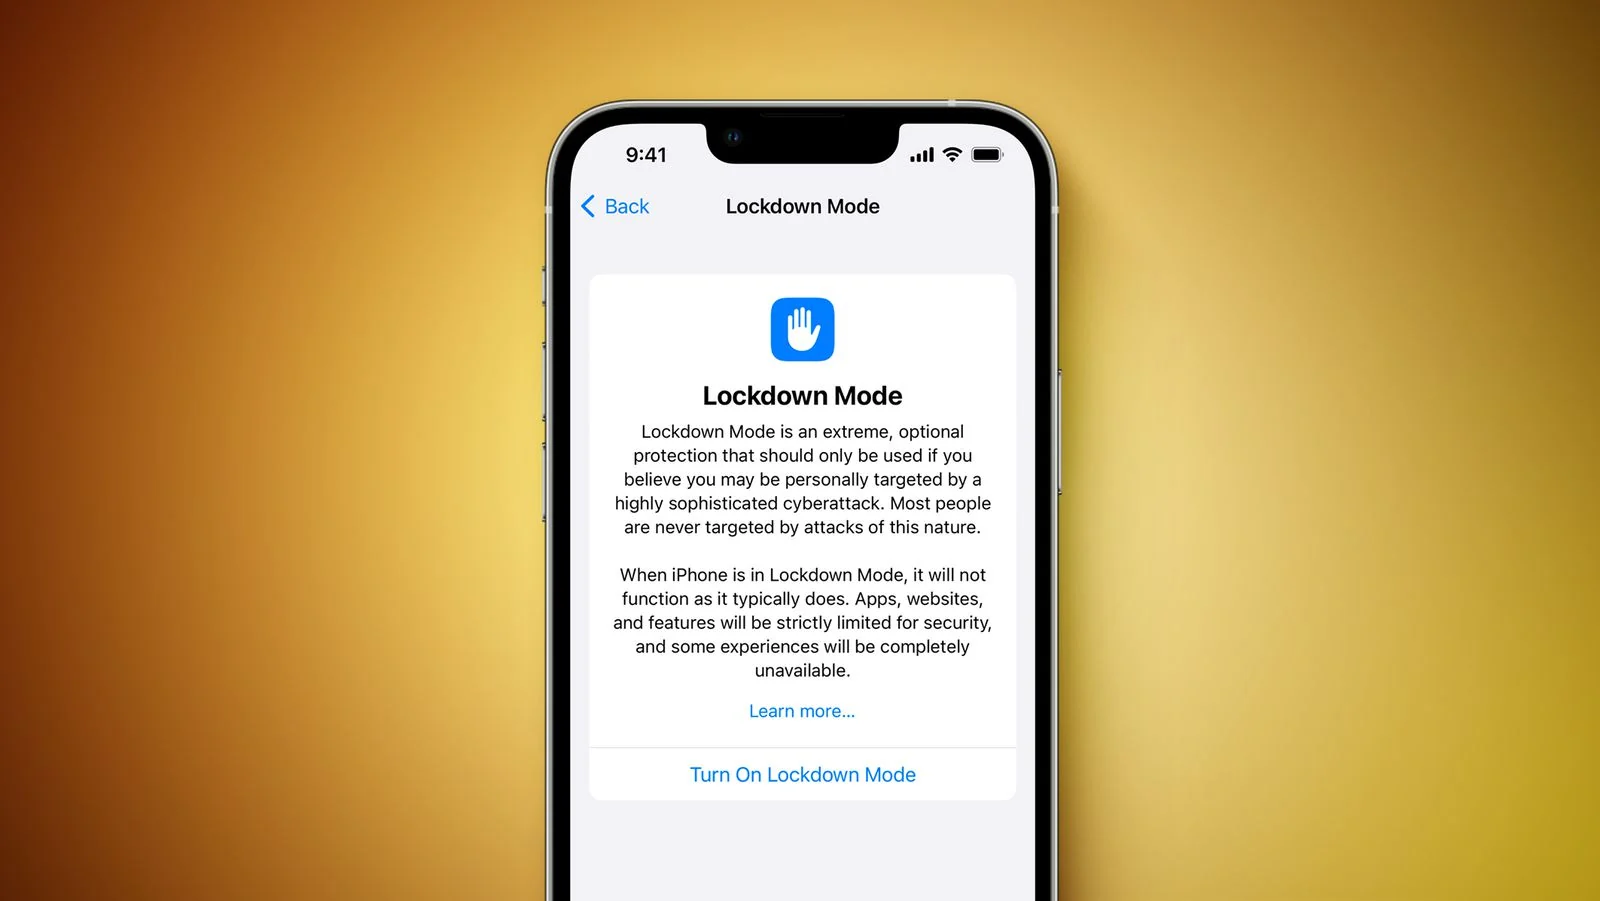
Après avoir jailbreaké avec succès l'iPhone Duo le premier jour de vente il n'y a pas si longtemps, l'équipe de recherche en sécurité de Californie a une fois de plus annoncé de nouveaux résultats de recherche. Cette fois, l’équipe a montré comment un iPhone 18 Pro avec le mode de verrouillage activé a été jailbreaké avec succès, et le statut de jailbreak était toujours conservé après la mise à jour du système.
Selon la vidéo publiée par l'équipe, les chercheurs ont d'abord effectué le jailbreak sur l'iPhone 18 Pro avec le mode verrouillé activé, puis ont installé la mise à jour iOS 27.2 pour l'appareil. Après la mise à jour, l'appareil reste jailbreaké et n'a pas été automatiquement supprimé en raison des mises à niveau du système. Cela signifie que la chaîne d’attaque qu’il exploite a une forte persistance. Cependant, il n’est pas clair si cette méthode de jailbreak peut être directement appliquée aux appareils exécutant déjà iOS 27.2.
Le mode de verrouillage est une fonctionnalité de sécurité conçue par Apple spécifiquement pour les utilisateurs susceptibles d'être la cible d'attaques avancées de logiciels espions. Apple décrit cela comme un mécanisme de « protection extrême ». Lorsqu'il est activé, le système ferme ou limite un grand nombre de surfaces d'attaque potentielles, notamment le blocage de la plupart des types de pièces jointes, la restriction de certaines technologies Web, l'interception des appels FaceTime d'étrangers, la désactivation de certaines fonctions d'invitation au service Apple et la suppression des informations de localisation des photos.
À en juger par la vidéo publiée par Calif, les chercheurs ont déclenché le processus de jailbreak en envoyant un fichier PDF malveillant à l'appareil cible. Le fichier est transféré sur l'iPhone cible à l'aide d'AirDrop et l'attaque est lancée une fois que l'utilisateur a accepté le fichier. Cependant, l’équipe n’a pas divulgué de détails techniques spécifiques, de sorte que le monde extérieur n’est toujours pas en mesure de confirmer le type de vulnérabilité qu’elle exploite ni le chemin d’attaque complet.
Cette démonstration a également déclenché des discussions sur les capacités de protection du mode verrouillage. Un peu plus tôt cette année, Apple a déclaré aux médias que la société n'était au courant d'aucune attaque commerciale réussie de logiciels espions sur les iPhones avec le mode de verrouillage activé. Cette démonstration publique montre que même le mécanisme de protection de sécurité le plus strict d’Apple n’est pas absolument impossible à briser.
Il convient de noter que Calif a déjà déclaré qu'elle soumettait des informations pertinentes sur les vulnérabilités à Apple conformément au principe de divulgation responsable et qu'elle n'avait pas l'intention de fournir des outils de jailbreak directement utilisables aux utilisateurs ordinaires. Par conséquent, cette recherche est actuellement considérée davantage comme un résultat de recherche en matière de sécurité plutôt que comme une solution de jailbreak qui sera bientôt disponible au public.
Il y a quelques semaines à peine, Calif a présenté des résultats de jailbreak pour l'iPhone Duo et l'iPhone 18 Pro. Certains de ces jailbreaks peuvent même conserver l'accès après le redémarrage de l'appareil, ce qui montre que l'équipe de recherche a fait des progrès significatifs dans la recherche du mécanisme de sécurité de la dernière version d'iOS.
Alors qu'Apple continue de renforcer le système de sécurité iOS et que les chercheurs en sécurité continuent de rechercher de nouvelles avancées, la concurrence offensive et défensive entre les deux parties en matière de sécurité des appareils mobiles se poursuit. Cette démonstration de la capacité de contourner le mode de verrouillage et de maintenir l'état de jailbreak après les mises à jour du système souligne une fois de plus l'importance de la recherche avancée en matière de sécurité pour découvrir les faiblesses potentielles du système.
Commentaires