
Résumé :
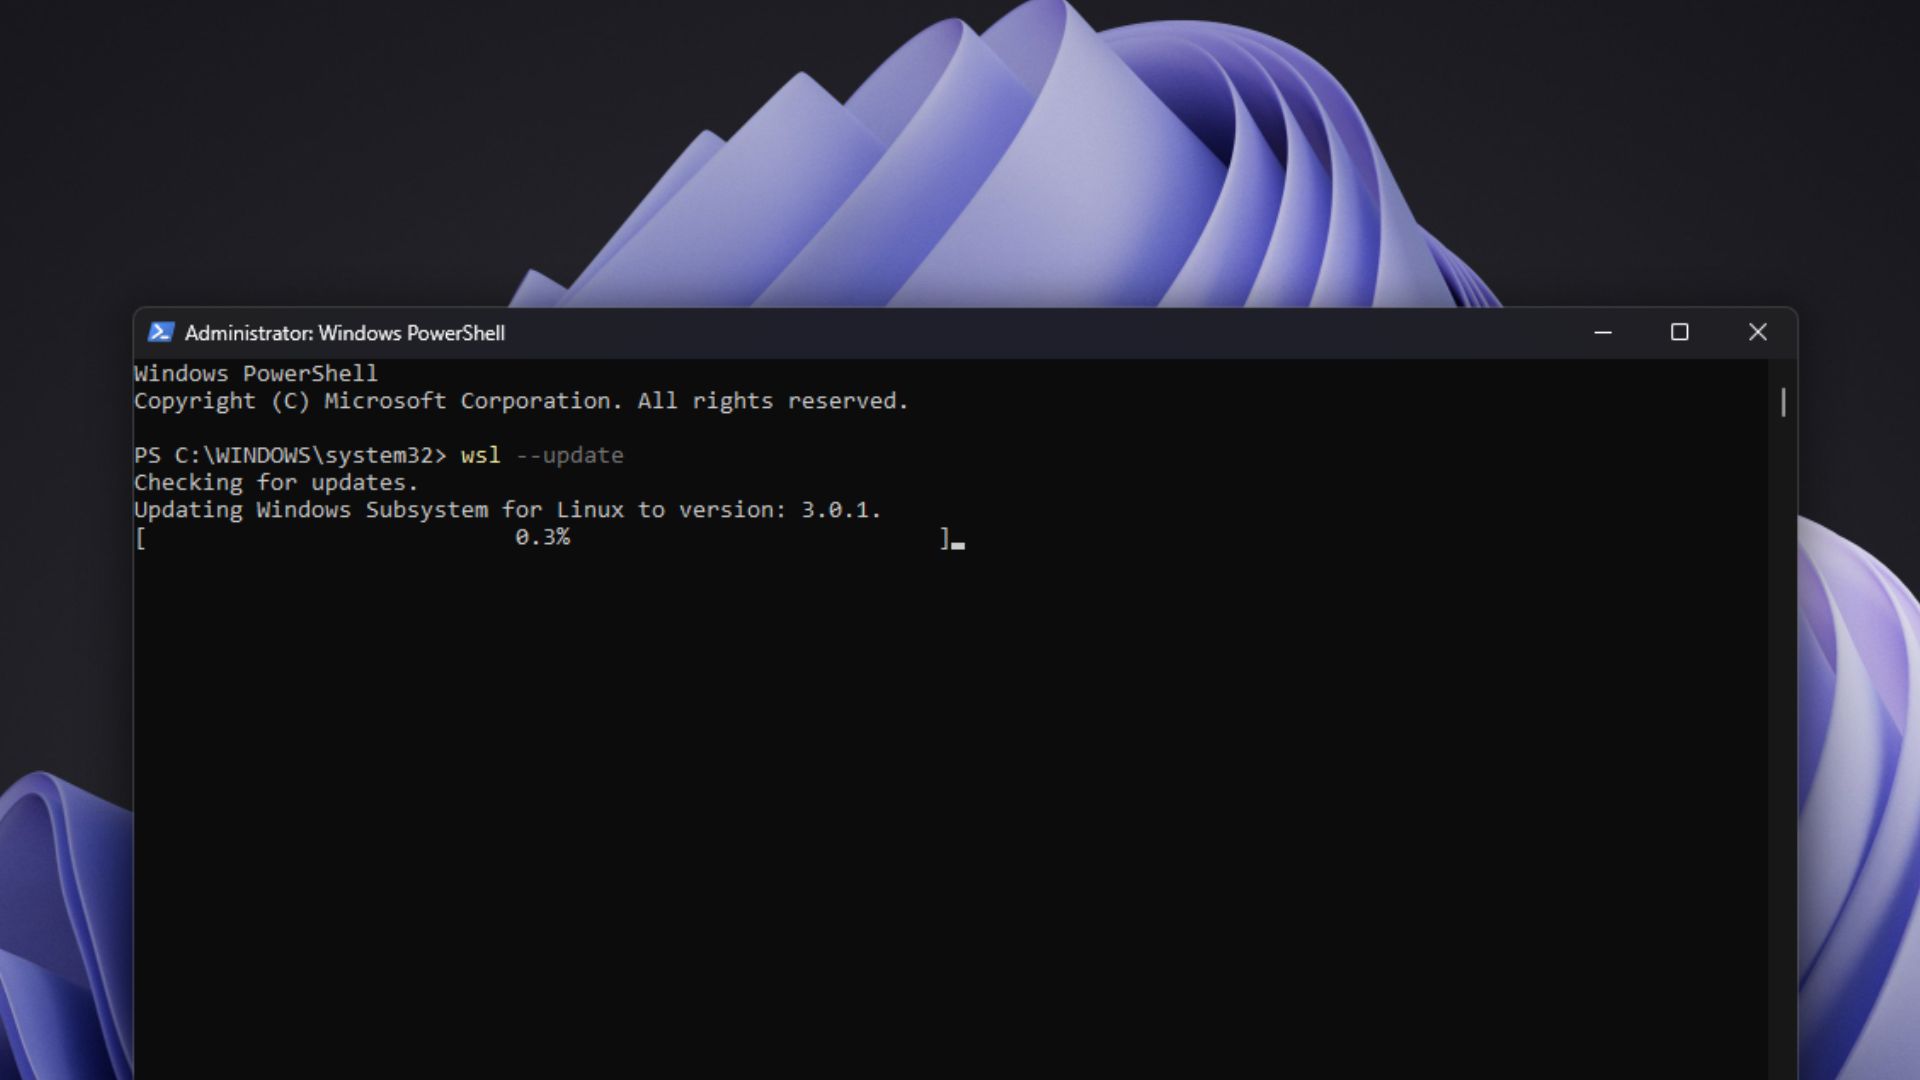
Microsoft a déplacé les conteneurs WSL d'un aperçu public vers une version généralement disponible. Les utilisateurs peuvent exécuter « wsl --update » pour obtenir les fonctions associées, notamment l'outil de ligne de commande wslc.exe et l'API WSL Containers. Bien que le numéro de version de la version officielle sur GitHub soit WSL 3.0.1, cela ne signifie pas que Microsoft a lancé WSL 3 ; Microsoft avait précédemment nié l'existence de cette nouvelle version.
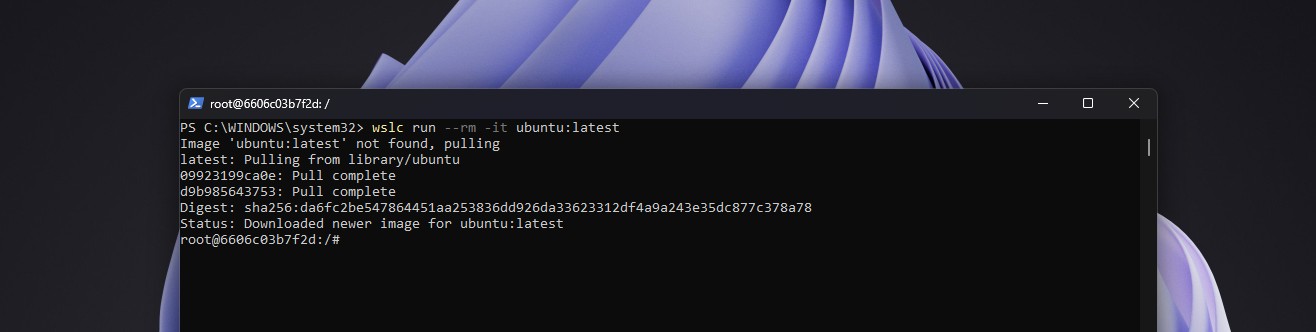
Auparavant, si les développeurs Windows souhaitaient exécuter des conteneurs Linux, ils devaient généralement installer Docker Desktop ou configurer manuellement Docker Engine dans la distribution WSL Linux. WSL Containers intègre les workflows de conteneurs directement dans WSL. wslc.exe peut être utilisé pour créer, exécuter, gérer et déployer des conteneurs Linux à partir de Windows. Il fournit également containers.exe comme alias. Les développeurs familiers avec Docker peuvent également utiliser des commandes similaires. L'API prise en charge permet aux applications Windows natives de créer et de contrôler des conteneurs Linux via du code et prend en charge les appels C# et C++/WinRT, les entrées et sorties standard, le montage de fichiers, l'accès réseau et GPU.
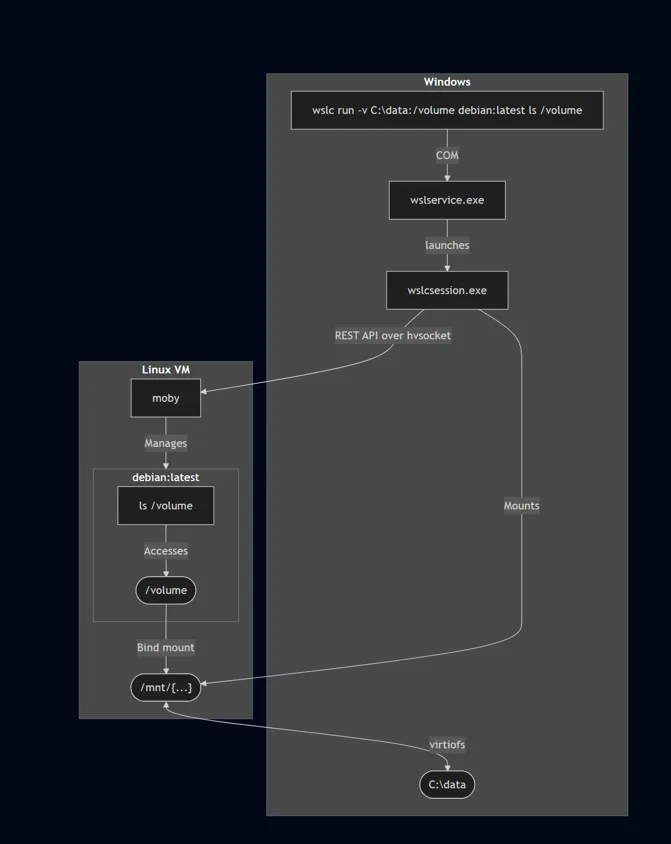
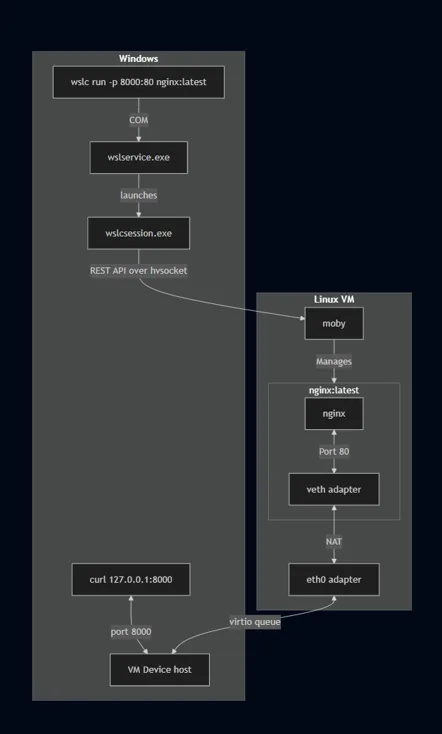
« Natif » ici ne signifie pas que le conteneur s'exécute sur le noyau Windows. Le conteneur s'exécute réellement sur le noyau Linux dans la machine virtuelle WSL. Microsoft a repensé la façon dont les sessions de conteneur sont gérées. Les applications WSL classiques créent des machines virtuelles via le service Windows wslservice.exe avec des autorisations plus élevées ; WSL Containers utilise le service pour créer un sous-processus nommé wslcsession.exe, qui crée des conteneurs, monte des répertoires et lie les ports réseau au nom de l'utilisateur. Microsoft a déclaré que chaque session est hébergée par un processus indépendant, ce qui peut renforcer l'isolement ; les autorisations requises pour les opérations de session sont également inférieures à celles de wslservice.exe, ce qui contribue à améliorer la sécurité.
Chaque session dispose d'un disque dur virtuel indépendant, qui est enregistré dans le répertoire de données de l'application utilisateur. Les conteneurs peuvent utiliser des dossiers Windows via des montages de volumes. Microsoft utilise virtiofs pour partager des répertoires avec des machines virtuelles, affirmant que cette solution est environ deux fois plus rapide que la solution Plan 9 utilisée par les distributions WSL traditionnelles pour accéder au lecteur C. Pour les conteneurs nécessitant des systèmes de fichiers Linux natifs ou une capacité de stockage limitée, des volumes de disque dur virtuel peuvent être utilisés.
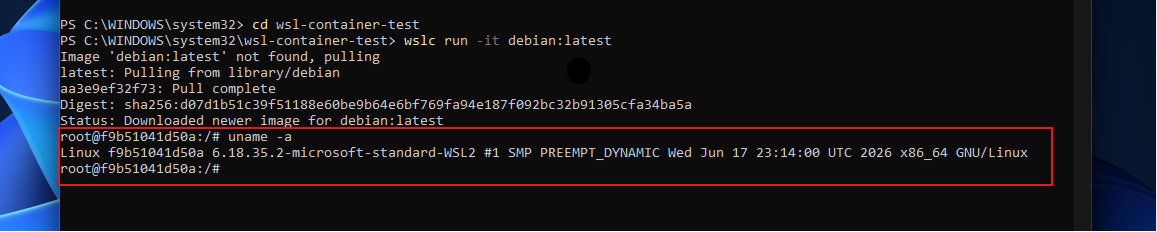
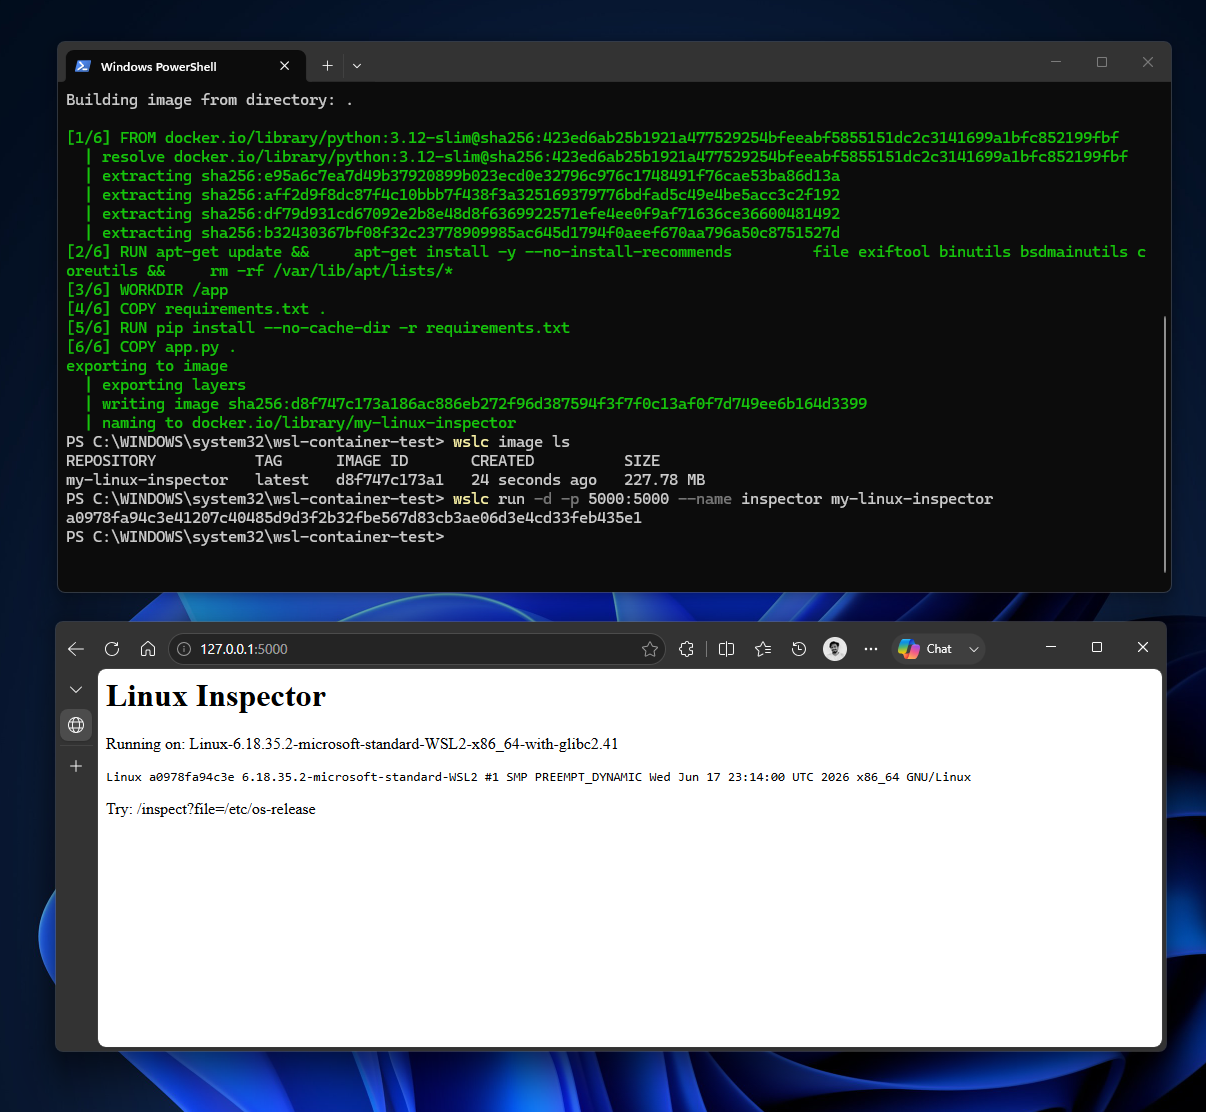
La version officielle ajoute des commandes telles que le redémarrage du conteneur, la copie de fichiers, la connexion et la déconnexion réseau, davantage d'options de pilote réseau, la vérification de l'état du conteneur et le montage de répertoires lors de la création et de l'exécution de conteneurs. Le réseau introduit également une architecture appelée Consommé. Le trafic réseau de la machine virtuelle Linux entrera dans la file d'attente virtio sous forme de trames Ethernet, puis le processus Windows s'exécutera pendant que l'utilisateur gère les requêtes DNS, le trafic TCP et UDP et le mappage des ports. Microsoft a déclaré que cette méthode est plus compatible avec les VPN et les pare-feu et améliorera les problèmes de réseau que les utilisateurs de WSL rencontrent depuis longtemps. Lors des tests précédents, Windows pouvait accéder au service Flask exécuté dans le conteneur via localhost sans configuration réseau supplémentaire.
Microsoft ajoute également des fonctionnalités de gestion et de sécurité pour une utilisation en entreprise. Les administrateurs informatiques peuvent activer ou désactiver les conteneurs WSL via Microsoft Intune et restreindre l'extraction des images de conteneurs uniquement à partir de registres approuvés. L'intégration WSL existante de Microsoft Defender for Endpoint est également étendue aux conteneurs, affichant l'activité des processus, des fichiers et du réseau à l'intérieur du conteneur et la corrélant à l'hôte Windows. Microsoft a déclaré que ces fonctionnalités, combinées à Intune et Defender, peuvent fournir les contrôles de sécurité nécessaires aux environnements d'entreprise.
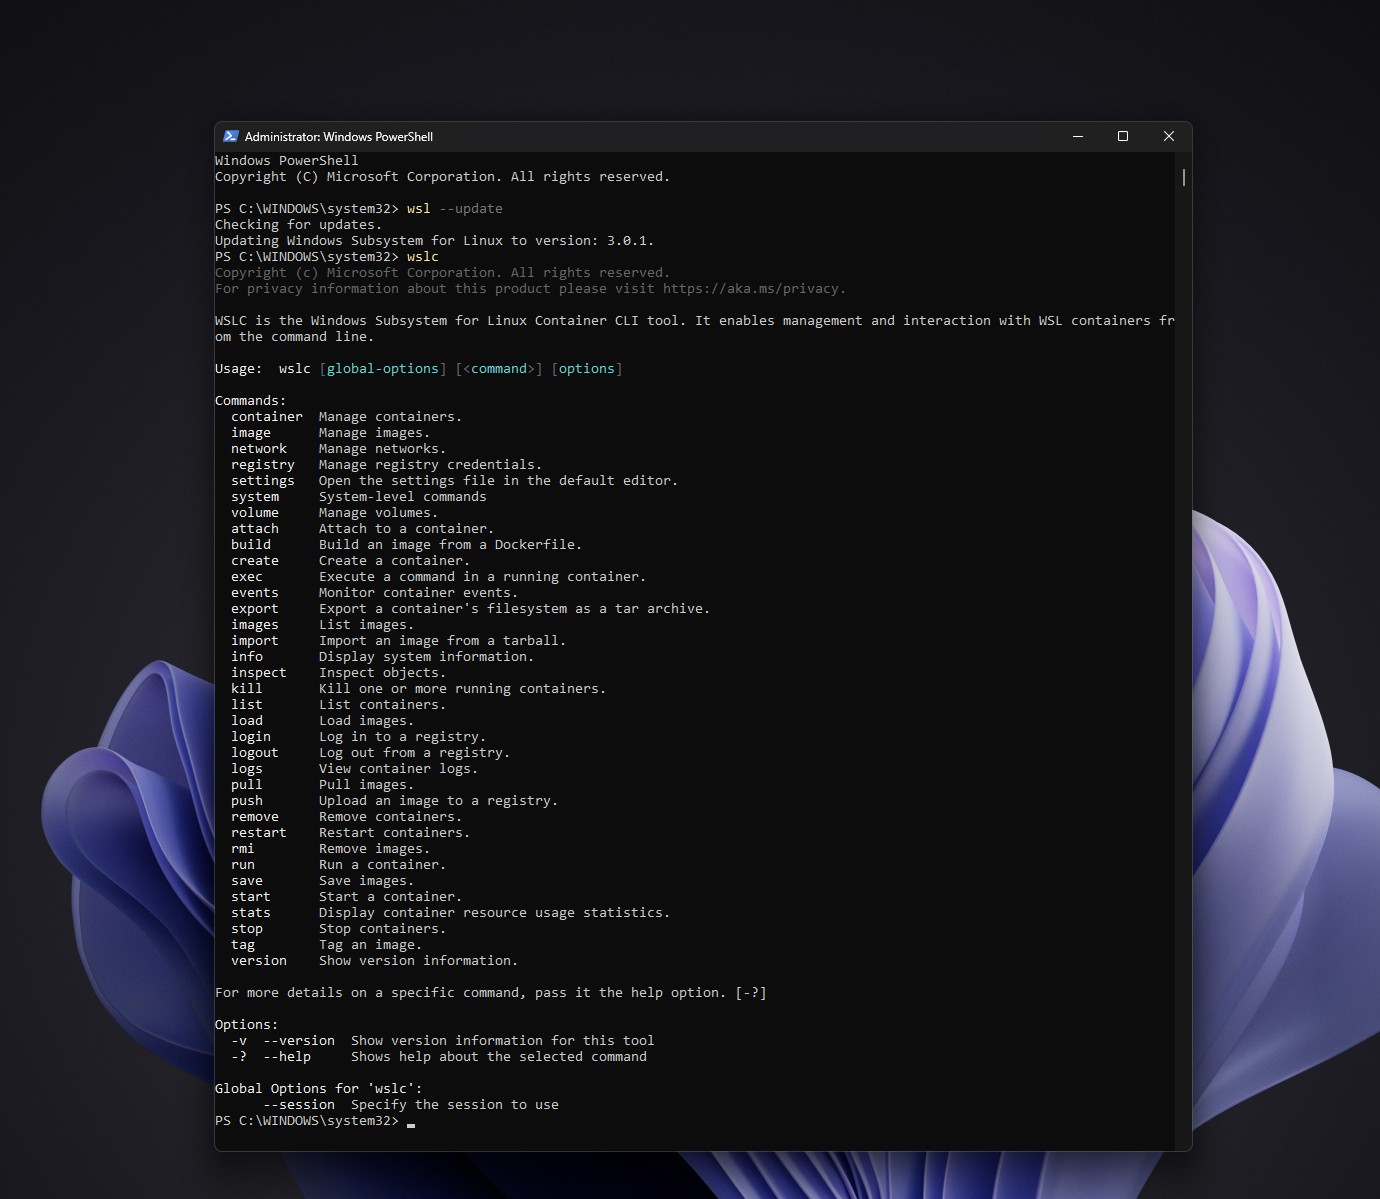
En termes d'outils de développement, Microsoft a annoncé que l'extension VS Code Dev Containers peut utiliser wslc comme pilote de conteneur. L'extension VS Code Containers et Aspire prennent également en charge cette fonctionnalité. Craig Loewen, chef de produit Microsoft WSL, a déclaré que les utilisateurs doivent uniquement sélectionner wslc comme programme exécutable dans les paramètres. Cependant, certains développeurs ont signalé que même si l'extension est remplacée par la version officielle, Dev Containers indiquera toujours que la commande docker est introuvable, indiquant que l'intégration actuelle de l'éditeur doit peut-être encore être vérifiée et ajustée.
La prise en charge de Compose, que les développeurs attendent avec impatience, est encore en cours de développement. Compose peut écrire plusieurs conteneurs tels que l'API front-end, back-end, la base de données et le cache dans le même fichier de configuration compose.yaml, puis démarrer l'ensemble des services avec une seule commande. Microsoft a déclaré que Compose est actuellement la fonctionnalité la plus demandée de wslc et espère qu'à l'avenir, "wsl compose up" pourra exécuter directement les fichiers de configuration existants sans modification. Lors des tests précédents, en raison de l'absence de Compose, les développeurs ne pouvaient démarrer qu'un par un les services dans les projets multi-conteneurs.
Il y a encore des lacunes dans certaines scènes avancées. Les ingénieurs Microsoft ont mentionné que les développeurs peuvent essayer d'utiliser le projet communautaire wslc-remote qu'ils maintiennent pour créer et diffuser des images au sein de la distribution WSL ; Microsoft espère prendre en charge le support natif à l'avenir, mais il doit encore faire face à de nombreuses situations particulières. D'autres utilisateurs ont déclaré que le manque de prise en charge des paramètres « --privileged » les a forcés à revenir à Docker pour exécuter des clusters Kubernetes kind et k3d. Microsoft a déclaré que les fonctionnalités associées seraient bientôt lancées, que le code est entré dans la branche principale et devrait bientôt entrer dans la phase de prévisualisation. Par conséquent, la disponibilité officielle ne signifie pas que wslc possède toutes les fonctions d’une plate-forme de conteneurs mature.
WSL Containers prend également en charge Windows 10 et Windows Server. Le chef de produit WSL de Microsoft a déclaré que tant que le système actuel prend en charge WSL, les conteneurs peuvent être exécutés ; Windows Latest a également testé wslc sur Windows 10 auparavant et a construit et exécuté avec succès le tableau de bord Flask. Microsoft a confirmé que Windows Server prend également en charge l'utilisation de cette fonctionnalité dans les environnements de production.
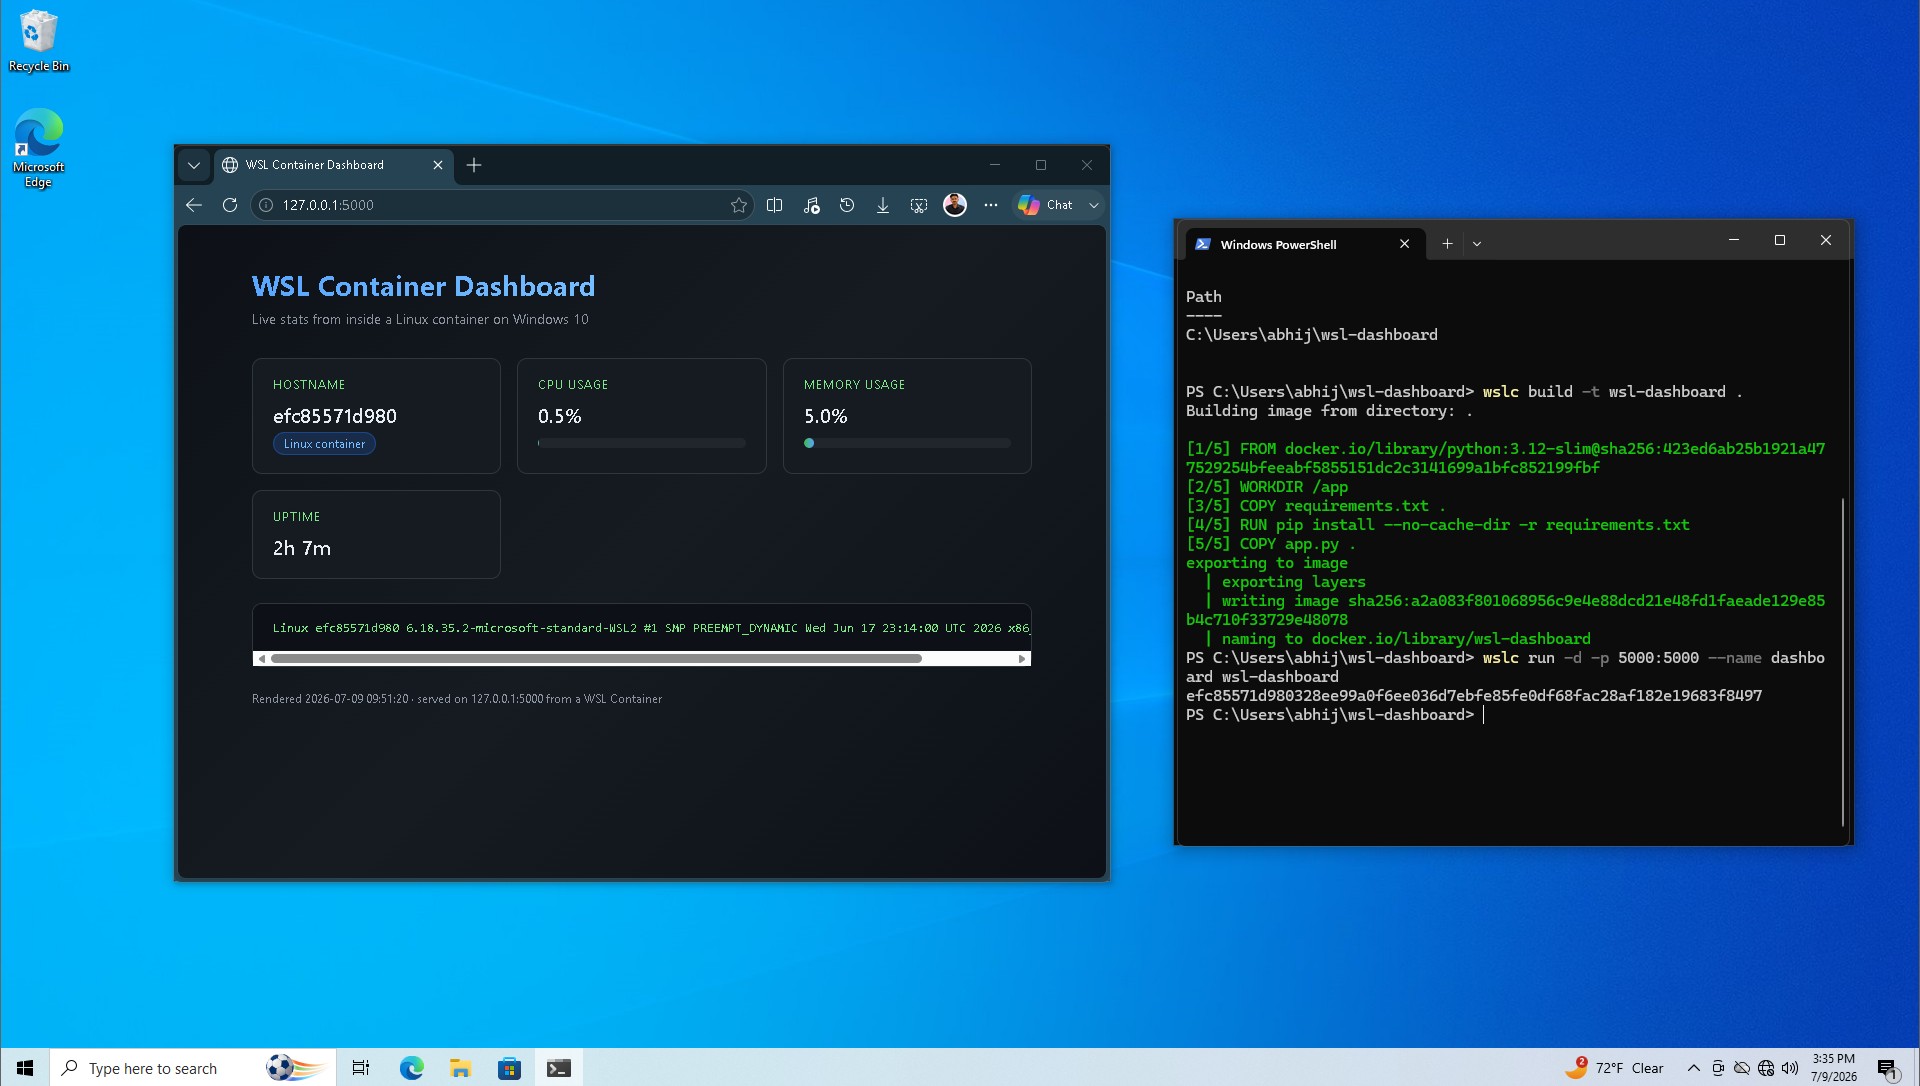
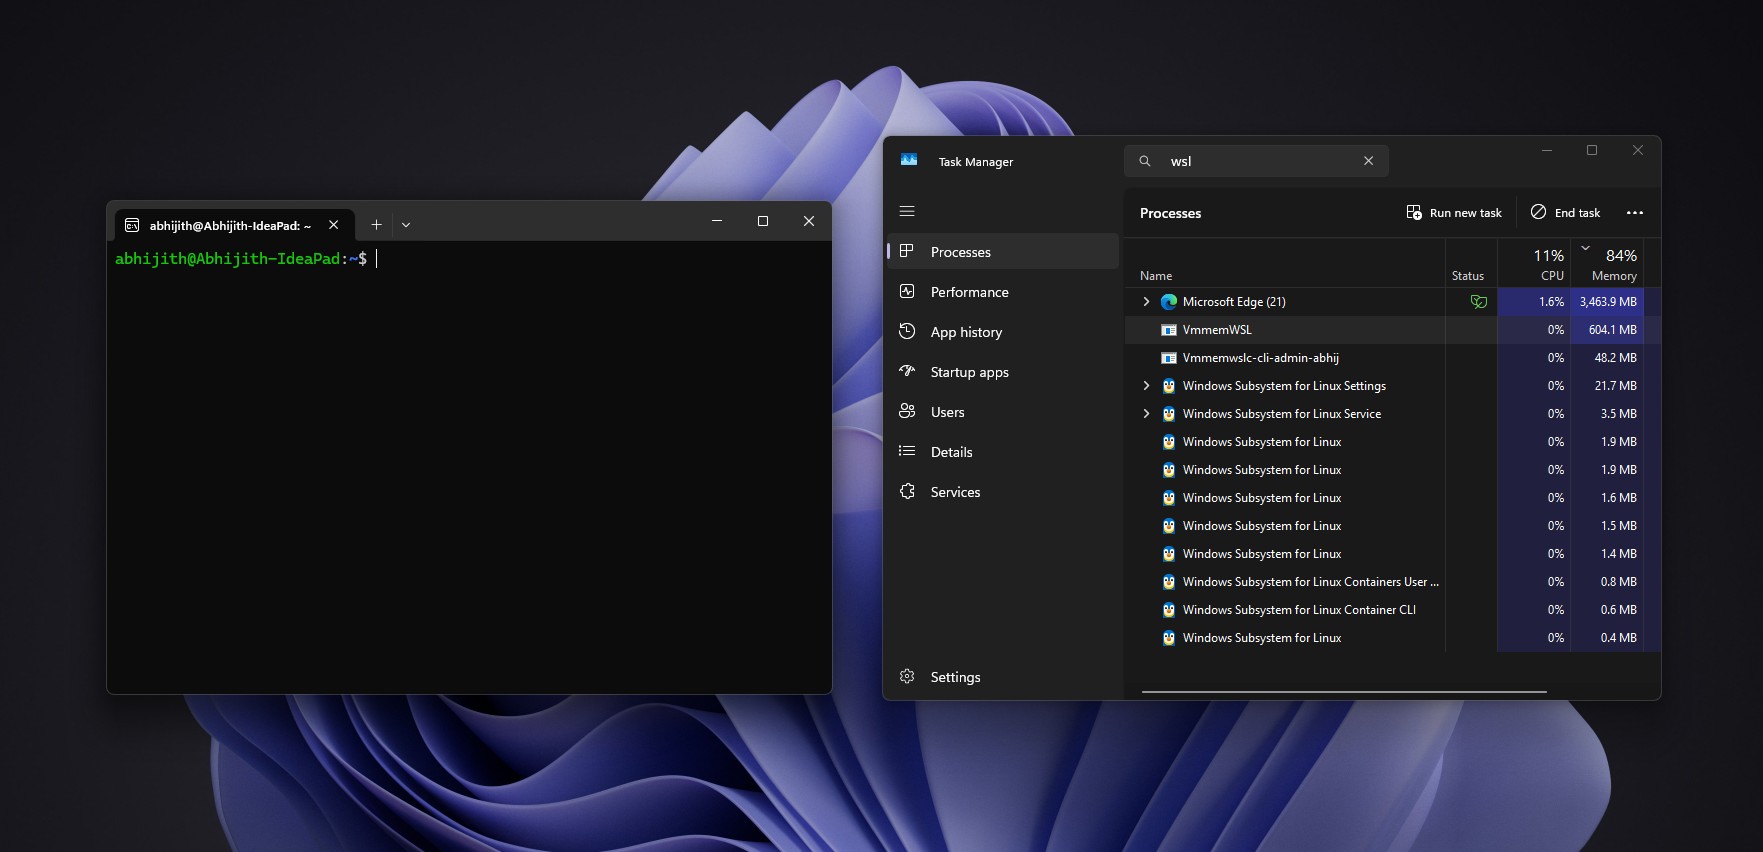
Le rapport contrastait ce changement avec l'attitude passée de Microsoft envers Linux. L'ancien PDG de Microsoft, Steve Ballmer, a un jour qualifié Linux de « cancer ». Aujourd'hui, Microsoft continue d'améliorer WSL, de l'ouvrir en source libre et d'améliorer l'accès aux fichiers et les capacités réseau entre Windows et Linux. Microsoft a déclaré que Linux n'est désormais plus seulement un environnement de développement, mais peut également héberger des charges de travail d'IA et cloud natives ; l'article mentionne également que Google fournit une prise en charge native de Windows 11 et WSL pour ses nouveaux outils d'IA, et Canonical a déclaré que le taux de croissance d'Ubuntu sur Windows 11 a dépassé celui des ordinateurs Linux natifs. Malgré cela, l'auteur estime que la plupart des développeurs n'abandonneront pas Docker Desktop immédiatement avant que Compose et certaines fonctionnalités avancées ne soient terminées ; si la configuration Compose non modifiée peut être exécutée directement à l'avenir, davantage de personnes pourraient envisager de désinstaller Docker Desktop.
Commentaires