
Résumé :
Ces dernières années, les ransomwares ont constitué une menace croissante pour les entreprises, c'est pourquoi de nombreuses sociétés basées sur des ransomwares sont apparues sur le marché, par exemple en aidant les clients à négocier des rançons inférieures avec des pirates informatiques en échange de clés, en aidant les clients à traiter l'achat et le paiement de cryptomonnaies, et bien sûr, certaines entreprises prétendent disposer d'une technologie professionnelle capable de briser les mécanismes de cryptage et d'aider les clients à récupérer des fichiers.
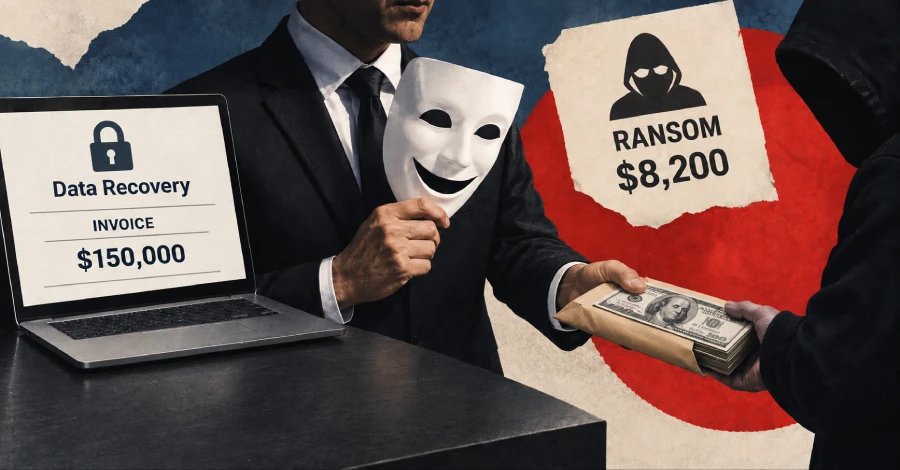
Le craquage est impossible. Il s'avère que vous achetez secrètement la clé à un pirate informatique :
Le bureau du procureur du ministère américain de la Justice pour le district Est de New York a récemment inculpé Zohar Pinhasi, responsable de la société de services d'urgence contre les ransomwares MonsterCloud, de fraude électronique et de complot en vue de commettre une fraude électronique. La société prétend disposer d’outils professionnels et d’une technologie de pointe capables de déchiffrer les fichiers cryptés et facture donc à ses clients des frais élevés de récupération de données.
Mais en fait, Zohar Pinghasi a discrètement contacté les pirates pour négocier une rançon en échange de la clé de décryptage. Par exemple, dans un cas, Pinghasi a facturé à un client jusqu'à 150 000 $ pour la récupération de données, mais a ensuite payé au pirate informatique 8 200 $ pour la clé de récupération et a finalement aidé le client à récupérer les fichiers cryptés.
Réservez également une clause de garantie minimale dans le contrat :
D'un point de vue contractuel, il ne semble y avoir aucun problème avec Pinghasi. Dans le contrat, MonsterCloud stipule que si l'entreprise n'est toujours pas en mesure de récupérer les données après avoir épuisé toutes les méthodes de récupération, l'entreprise a le droit de contacter l'attaquant pour une négociation ou d'autres mesures d'élimination.
Le seul problème est que la seule méthode utilisée par l'entreprise consiste à contacter des pirates informatiques pour négocier l'achat de clés de décryptage. Il ne dispose pas d'outils dits professionnels ni de technologies avancées, et n'a essayé aucune mesure de récupération de données autre que l'achat de clés. De ce point de vue, il s’agit donc bien d’une fraude.
Ce modèle économique est-il illégal ?
L'acte d'accusation allègue que Pinghasi a facturé à des centaines d'entreprises aux États-Unis et au Canada plus de 19 millions de dollars en frais de récupération de données et a payé aux pirates informatiques plus de 8 millions de dollars en rançon, mais Pinghasi a plaidé non coupable après avoir comparu devant le tribunal et a été libéré sous caution de 2 millions de dollars.
Ping Hasi a souligné que l'entreprise n'a jamais promis à l'avance aux clients qu'elle serait capable de déchiffrer, et qu'elle ne les induisait pas non plus en erreur. Les méthodes de récupération de données varient selon les cas et les méthodes spécifiques sont des secrets commerciaux et ne doivent pas être divulguées.
Cependant, le bureau du procureur s'est moqué des affirmations de Pinghasi, parce que Pinghasi avait dissimulé les méthodes de récupération et le paiement des rançons, et qu'il existait d'autres risques juridiques. Il était interdit à certaines entreprises de payer des rançons aux pirates informatiques (et d'effectuer des transactions), et le comportement de Pinghasi a créé des problèmes juridiques pour ces entreprises.
Commentaires