
Résumé :
De nombreuses chaînes de supermarchés en France et en Europe ont récemment été victimes de cyberattaques à grande échelle. Les pirates contrôlaient directement l'équipement de réfrigération du magasin et continuaient d'activer la fonction initialement utilisée pour le dégivrage à court terme. Cela a provoqué une montée en flèche de la température des zones réfrigérées et congelées et une grande quantité de nourriture gâtée et mise au rebut, suscitant des inquiétudes quant à la sécurité des réseaux des infrastructures critiques.
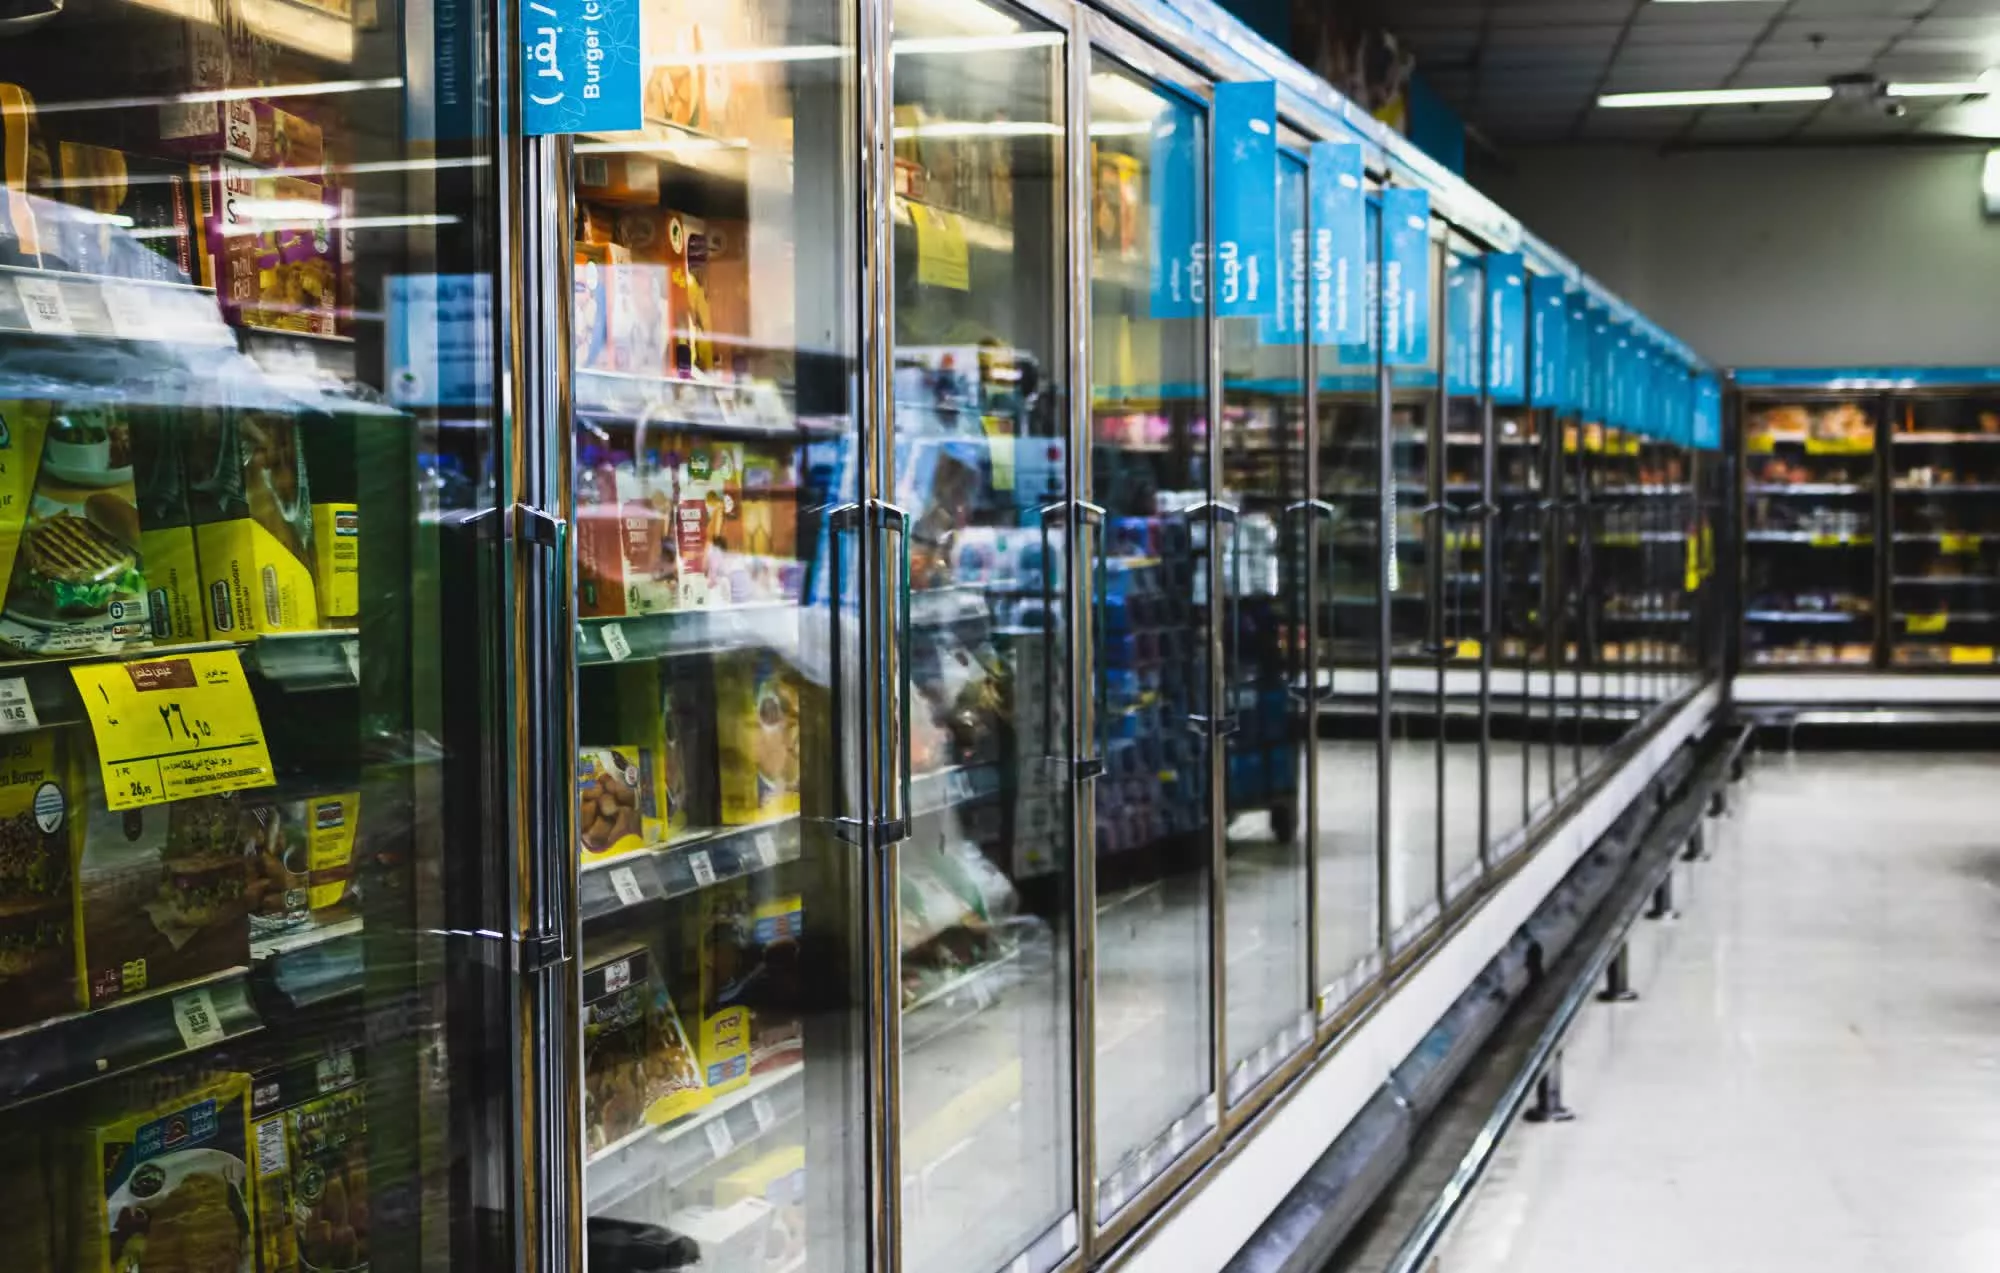
Selon les détaillants et les médias français, l'attaque s'est produite dans la soirée du 11 octobre jusqu'au petit matin du 12 octobre. Des pirates ont réussi à envahir la plate-forme de contrôle du système de réfrigération du supermarché et à faire passer l'équipement en mode de dégivrage continu, provoquant une augmentation de la température de certains congélateurs et chambres froides jusqu'à 50 degrés Celsius. L’attaque s’étant produite de nuit, il a fallu plusieurs heures au personnel pour découvrir l’anomalie. À cette époque, une grande quantité de produits frais, de viande, de produits laitiers et de produits surgelés ne pouvait plus être vendue.
La plus gravement touchée est la grande chaîne de supermarchés française Intermarché, dont la société mère a déclaré qu'environ 150 magasins avaient été attaqués. Près d'une centaine de magasins du supermarché coopératif français Coopérative U ont également été touchés. En outre, certains magasins de chaînes de supermarchés comme Leclerc et Carrefour auraient également connu des problèmes et, dans certaines zones, il y aurait même eu des incendies provoqués par une surchauffe des équipements.
En raison des risques liés à la sécurité alimentaire, les supermarchés concernés ont dû procéder à une destruction centralisée des produits concernés. Les premières estimations indiquent que les dégâts dans certains magasins ont atteint à eux seuls des centaines de milliers d'euros, et à mesure que d'autres magasins touchés seront achevés, les dégâts économiques globaux devraient atteindre des millions d'euros.
Le PDG de la Coopérative U, Dominique Schercher, a qualifié l'incident d'attaque « sans précédent ». Il a déclaré que la nature de l'attaque contre des équipements importants qui assurent la conservation des aliments et assurent l'approvisionnement alimentaire de la population est extrêmement grave. L'équipe technique de chaque magasin et les experts externes travaillent d'arrache-pied pour rétablir le fonctionnement du système.
L'enquête montre que l'attaque concernera probablement le système de gestion de la réfrigération fourni par la société danoise Danfoss. Il n'y a pas si longtemps, l'équipe de recherche en sécurité des réseaux Team82 a publié un rapport de recherche soulignant que certains contrôleurs de réfrigération Danfoss présentent de multiples vulnérabilités en matière de sécurité, qui permettent aux attaquants de contrôler à distance l'état de fonctionnement des équipements de réfrigération, voire de désactiver la fonction de refroidissement et de falsifier les données de température.
Les rapports indiquent que la plupart des appareils attaqués utilisent des versions plus anciennes du micrologiciel, et que des problèmes de sécurité associés ont été révélés et des correctifs fournis il y a des mois. Cela a amené le monde extérieur à prêter attention aux risques de sécurité dans le secteur de la vente au détail lors de la mise à jour et de la maintenance des systèmes de contrôle industriel et des équipements Internet des objets.
Par ailleurs, le géant néerlandais de la vente au détail Ahold Delhaize Group a également confirmé que son réseau était confronté à un incident de sécurité. Certains sites Internet et services de livraison d'Albert Heijn du groupe et d'autres marques ont été touchés. Même s’il n’est pas clair s’il existe un lien direct entre l’incident néerlandais et l’attaque contre le supermarché français, le secteur européen de la vente au détail est clairement confronté à une nouvelle série de défis en matière de cybersécurité.
Le Parquet français de Paris a ouvert une enquête sur cet incident, et l'Agence nationale de cybersécurité est également intervenue. Pour l’instant, l’identité de l’agresseur n’a pas été dévoilée et aucune organisation n’a revendiqué sa responsabilité.
Les experts en sécurité avertissent que cet incident montre que les cyberattaques ne se limitent plus au vol de données ou à l'extorsion d'entreprises, mais peuvent affecter directement les chaînes d'approvisionnement et les infrastructures de subsistance du monde réel. Si des attaques similaires étaient lancées à l’avenir contre les réseaux électriques, les systèmes d’approvisionnement en eau ou d’autres services publics essentiels, les conséquences pourraient être bien plus graves que le gaspillage alimentaire. Ce qui a longtemps été considéré comme le pire des scénarios théoriques devient désormais un risque réel.
Commentaires