Résumé :
Le ministre français des Affaires étrangères, Jean-Noël Barrot, a déclaré mardi que le gouvernement français "n'exclura aucune réponse" à la cyberattaque à grande échelle contre les réfrigérateurs des supermarchés français en octobre. La France a imputé l'attaque à l'Iran. Mardi matin, le gouvernement français a convoqué l'ambassadeur d'Iran en France. Paris avait précédemment déclaré lundi que son enquête avait déterminé que la cyberattaque avait été menée par Shahid Kaveh, une organisation affiliée au département cyber du Corps des Gardiens de la révolution islamique iranien.
Barrow a déclaré dans une interview que le gouvernement français pourrait imposer des mesures telles que l'interdiction d'entrée en Europe et le gel des avoirs de tous les responsables, afin d'empêcher de nouvelles actions malveillantes contre la région européenne.
Une enquête pointe vers des pirates informatiques iraniens
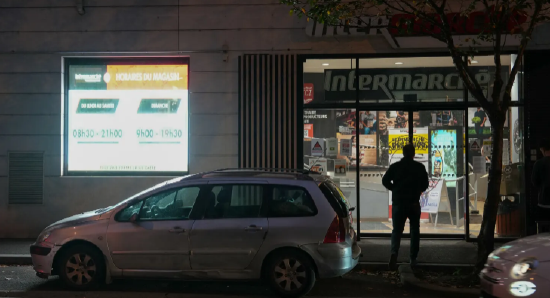
Dans la nuit du 11 au 12 octobre, des pirates ont attaqué à distance environ 700 épiceries, provoquant une augmentation de la température des réfrigérateurs et congélateurs des magasins jusqu'à un maximum de 50 degrés Celsius (122 degrés Fahrenheit).
Des températures anormalement élevées provoquent la détérioration des aliments et provoquent des incendies, entraînant des pertes de plusieurs dizaines de millions de dollars. Plusieurs grandes enseignes françaises ont été ciblées, dont Intermarché, E.Leclerc, Carrefour, Monoprix et Coopérative U.
Le parquet de Paris cherche à émettre un mandat d'arrêt international, a indiqué la procureure générale Laure Beccuau dans un communiqué.
Le communiqué indique que les enquêteurs ont découvert que le farsi avait été utilisé lors de l'attaque et que les adresses IP pertinentes pointaient vers des appareils situés en Iran. L’enquête a également déterminé que l’attaque a été menée au service d’une puissance étrangère, en l’occurrence l’Iran.
Le communiqué souligne que la cible de l'attaque informatique était les contrôleurs de réfrigération fournis par Danfoss et Dixell. L'attaquant contrôle l'appareil à distance via une interface Web, déclenchant une boucle infinie de procédures de dégivrage tout en désactivant les alarmes de sécurité sur les capteurs. Ces alarmes sont destinées à se déclencher lorsque la température dépasse un seuil prédéfini.
La France propose d'imposer une nouvelle série de sanctions contre l'Iran
Le gouvernement français a également annoncé lundi qu'il proposerait à l'Union européenne d'imposer une nouvelle série de sanctions à l'encontre de toutes les entités et individus iraniens impliqués dans la cyberattaque et de convoquer l'ambassadeur iranien en France.
Le ministère français de l'Europe et des Affaires étrangères a déclaré dans un communiqué :
"La France condamne dans les termes les plus fermes les cyberattaques inacceptables menées par la République islamique d'Iran sur le sol français contre les intérêts français."
"Cette opération est sans précédent par son ampleur et son agressivité. Il s'agit de la première cyberattaque menée entièrement dans un but de destruction sur le sol français."
Le ministère a également déclaré : « Cet acteur constitue une menace persistante pour nos infrastructures critiques. Ces cyberattaques dévastatrices sont injustifiées, inexcusables et violent le droit international. »
La France a déjà imputé à des acteurs associés à l'Iran un certain nombre de cyberattaques dans le pays, notamment des cyberattaques et des opérations de manipulation d'informations contre Charlie Hebdo en 2023, et des incidents similaires lors des Jeux olympiques de Paris en 2024. Ces incidents ont finalement conduit la France à imposer des sanctions à l'entreprise privée iranienne Emennet Pasargad en mars 2026.
Les infrastructures européennes sont confrontées à des risques en matière de cybersécurité
En novembre, d'autres réfrigérateurs de supermarchés dans d'autres régions d'Europe ont été ciblés. Plusieurs magasins en Belgique, au Luxembourg, aux Pays-Bas, en Finlande, en Irlande et en Suède ont enregistré des pertes.
L'Agence française du sang (EFS) a déclaré que les banques de sang françaises avaient également subi une attaque de cybersécurité le 2 novembre.
L'EFS a déclaré dans un communiqué que les seuils de température et de dégivrage des équipements réfrigérés utilisés pour stocker les produits sanguins et les échantillons requis par les institutions médicales et les biobanques étaient « fixés à des niveaux excessivement élevés ».
Dans le même temps, une série de fausses alertes à la bombe ont également déstabilisé les dirigeants européens et l’opinion publique. Ces menaces ont entraîné le détournement d'urgence de dizaines de vols de passagers.
Simon Edwards, PDG de l'agence de tests de cybersécurité SE Labs, a déclaré dans un commentaire envoyé par e-mail :
« Cela semble être un signal assez direct envoyé par des forces hostiles aux gouvernements européens, les avertissant que ces forces ont la capacité d'interférer avec les infrastructures critiques et de perturber les services publics de base à tout moment. »
"Qu'il s'agisse d'une tentative d'intimidation des gouvernements ou de préparatifs pour des opérations à plus grande échelle, cela illustre à quel point nos infrastructures peuvent être vulnérables."
Il a également souligné : "L'absence de mesures de base de protection du réseau est un facteur clé dans le succès de ces attaques. Pourquoi ces réfrigérateurs sont-ils connectés à Internet en premier lieu ? Pourquoi peuvent-ils être accessibles à des personnes extérieures sans protection par mot de passe ?"
Commentaires