
Résumé :
"
Les entreprises noires japonaises sont devenues un sport"
Il y a quelques jours, un vieil homme a posté ce sentiment sur Reddit. La raison en était qu'il était tombé sur une page d'informations japonaises qui parlait uniquement de "La société XX a été piratée et des données pourraient être divulguées".
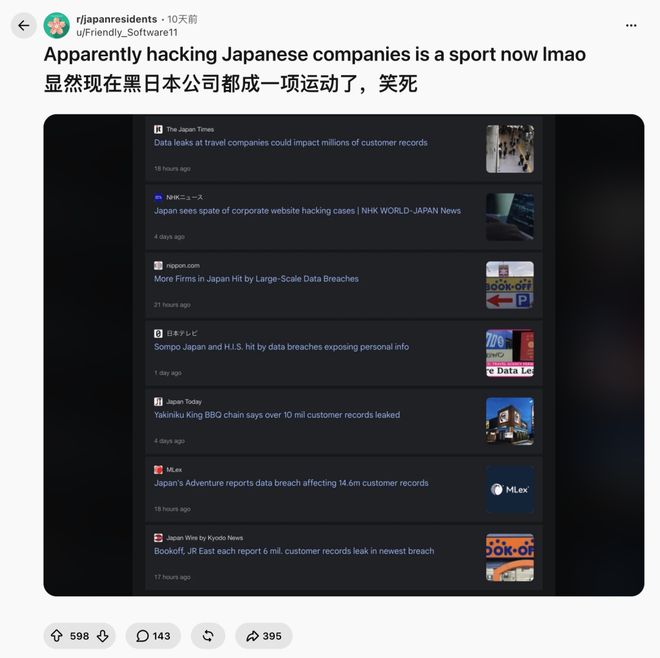
Par exemple, le 5 octobre, la chaîne de restaurants-barbecues « Shaobao King » s'est excusée, affirmant que plus de 10,78 millions d'informations sur les membres de sa propre application pourraient avoir été divulguées ;
Quatre jours plus tard, Skyticket, qui réserve des vols et des hôtels, a immédiatement fait un suivi et m'a dit que 14,64 millions d'informations pourraient avoir été divulguées ;
Le même jour, le géant du livre d'occasion Bookoff a également déclaré que 6,43 millions de données pourraient avoir été divulguées.
En seulement 4 jours, 30 millions d'informations sur les membres de trois sociétés risquaient d'être divulguées.
Et ce n'est que la pointe de l'iceberg.
Selon un résumé de l'agence de presse Jiji et du fournisseur de sécurité CS2, du 25 septembre au 9 octobre, plus d'une douzaine d'entreprises et d'institutions bien connues au Japon ont annoncé qu'elles avaient été piratées et que leurs données étaient soupçonnées d'avoir été divulguées.
D'accord, d'accord, maintenant je dois former un groupe pour m'incliner et m'excuser...
Face à ce « mouvement de hackers » massif, le secrétaire en chef du Cabinet japonais ne peut que dire qu'il n'est pas clair si les incidents sont liés ; et l'enquête de la Police nationale sur les méthodes d'attaque n'aurait pas de résultats avant mars 2027.
Non mec, le documentaire devait avoir sorti sa deuxième saison à ce moment-là.
Après avoir vu ceci, vous serez peut-être curieux de savoir pourquoi une si grande vague de pirates informatiques a-t-elle soudainement fait irruption dans les entreprises ?
Il doit y avoir quelque chose derrière la théorie de la violence extrême dans le monde
IA
.
Même si l'enquête officielle n'a pas encore permis de déterminer si des pirates ont utilisé l'IA, la tendance est déjà évidente :
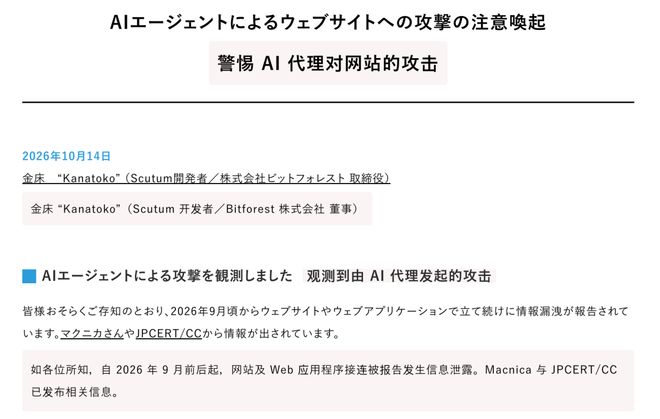
La police japonaise a déjà arrêté plusieurs adolescents qui utilisaient ChatGPT pour envahir des entreprises japonaises ; Le 14 octobre, la société de sécurité japonaise Scutum a également publié un rapport indiquant qu'au moins trois adresses IP utilisaient AI Agent pour attaquer des sites Web d'entreprises japonaises, et que l'une d'entre elles avait basculé en douceur entre plus d'une douzaine d'outils de piratage en 8 heures.
Mais le problème revient. Les hackers d’IA sont partout dans le monde. Pourquoi attrapent-ils uniquement les entreprises japonaises pour les tuer ?
Désolé, la moitié de la responsabilité doit être assumée par les Japonais.
Tout d'abord, de nombreuses entreprises japonaises disposent d'une infrastructure informatique ancienne et d'une gestion de la sécurité rétrospective à long terme.
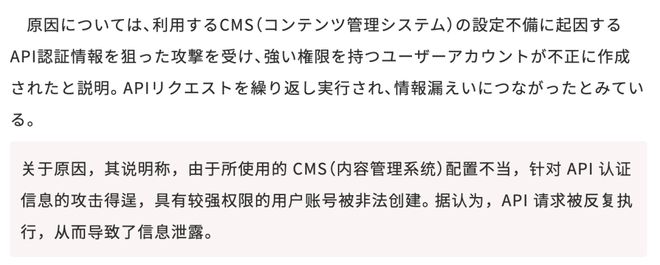
Le 28 septembre, Shueisha, un leader de l'industrie de la bande dessinée, a annoncé avoir été piraté en raison d'une configuration CMS incorrecte de son système de gestion de blogueurs. Le CMS est le backend de contenu du site Web. Il laisse une ouverture spéciale pour l'amarrage du programme. À l'origine, l'identité devait être vérifiée avant la sortie, mais les paramètres étaient erronés. Le pirate informatique a contourné le contrôle et a ouvert un compte de niveau administrateur pour lui-même.
C'est comme si la machine à cartes de contrôle d'accès dans un immeuble de bureaux avait été mal configurée. À l’origine, seul le propriétaire pouvait demander une carte. Cependant, un passant s'est approché et a glissé la carte, puis il s'est procuré une carte d'accès au bâtiment.
Selon les statistiques de la police nationale japonaise, il y a eu 123 cas de ransomware au cours du premier semestre de cette année, un record depuis le début des statistiques, et la moitié des violations des victimes étaient des appareils VPN.
Pour être honnête, si vous avez utilisé des sites Web japonais, ce résultat ne sera pas surprenant.
Le souffle du millénaire donne toujours aux gens l'impression de voyager vingt ans en arrière.
Pour parler franchement :
La technologie informatique et la sensibilisation des entreprises sont très arriérées...
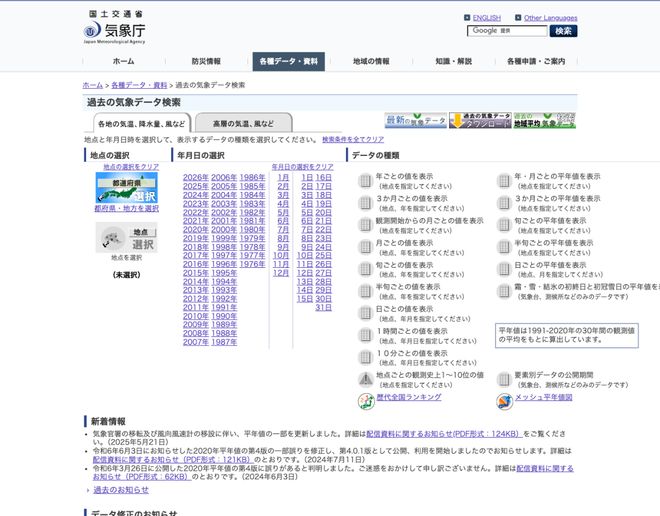
Site Web officiel de l'Agence météorologique japonaise
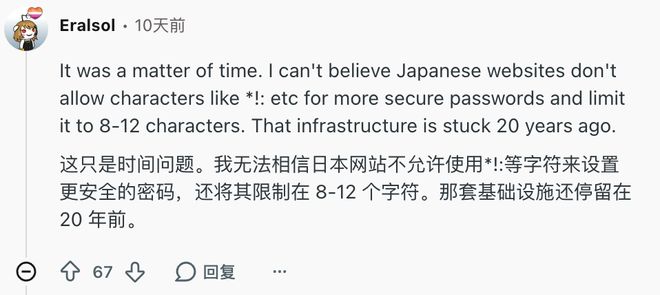
Certains internautes se sont plaints du fait que nous sommes en 2026 et que de nombreux mots de passe de sites Web japonais ne sont toujours pas autorisés à utiliser des caractères spéciaux tels que *, !, :, etc., et que la longueur est limitée à 8 à 12 caractères, de peur que les pirates informatiques n'aient pas assez de puissance de calcul lors du craquage par force brute ;
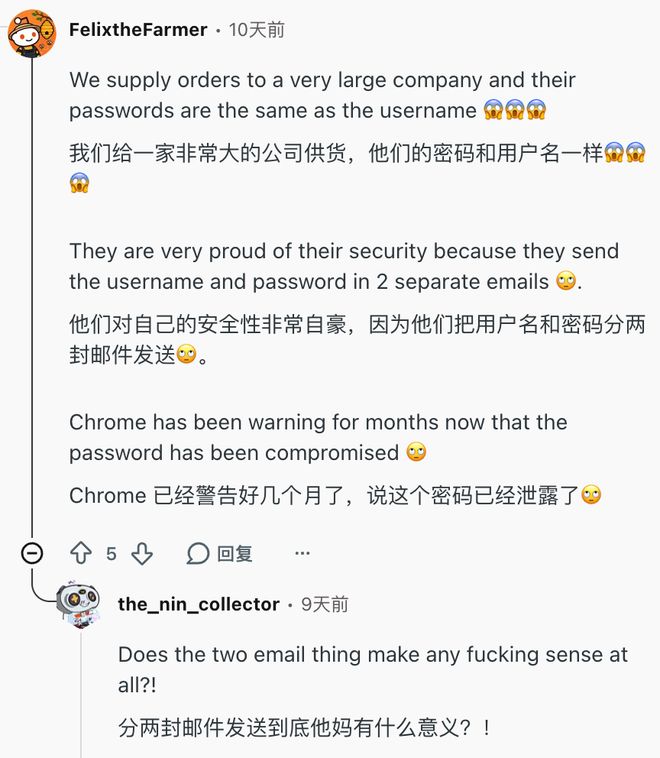
Certaines personnes disent que les mots de passe et les noms d'utilisateur de certaines grandes entreprises sont exactement les mêmes, et elles sont toujours obsédées par l'ancien rituel du "PPAP", qui consiste à vous envoyer d'abord un e-mail compressé ZIP crypté, puis à vous envoyer un deuxième e-mail avec le mot de passe décompressé en texte brut.
Quelle est la différence entre ceci et mettre la clé sous le paillasson et ensuite poster une note disant "La clé est sous le paillasson" ?
Certaines personnes disent également qu'une certaine entreprise manufacturière refuse de mettre à niveau son système ERP (logiciel de gestion d'entreprise) et permet à ses employés de continuer à utiliser Windows 7 dans des machines virtuelles. Cependant, Win7 a arrêté les mises à jour de sécurité dès 2020...
Vous pourriez vous sentir confus après avoir vu ceci : le Japon n’est-il pas une puissance technologique ?
Le Japon est fort dans le secteur manufacturier, comme les voitures, les appareils photo et les consoles de jeux, qui peuvent être vendus dans le monde entier ;
mais les systèmes logiciels, notamment les systèmes informatiques utilisés en interne par les entreprises, sont presque tous confiés à des sociétés d'externalisation.
L'Agence japonaise de promotion du traitement de l'information a déjà publié une série de livres blancs.
Aux États-Unis, 65,4 % des talents informatiques sont employés par de grandes entreprises utilisatrices (telles que des banques, des détaillants et des usines de fabrication disposant de leurs propres équipes techniques), et seulement 34,6 % travaillent dans des sociétés informatiques externalisées.
Mais au Japon, c’est complètement l’inverse.
En 2015, 72 % du personnel informatique du Japon externalisait des sociétés informatiques ; en 2020, cette proportion était de 73,6 %. Peut-il encore monter ? !
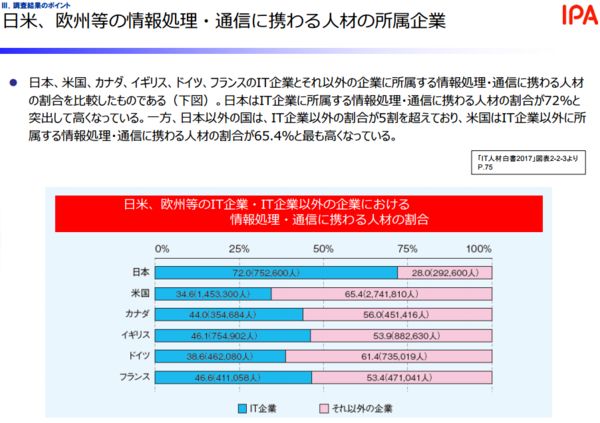
Cela signifie que la grande majorité des grandes entreprises japonaises traditionnelles ne disposent pratiquement d'aucune capacité interne de R&D, d'exploitation et de maintenance.
Ce type d'asymétrie de l'information et la lourdeur du processus d'accueil ont rendu les entreprises extrêmement en retard en matière de maintenance informatique. C'est presque "si cela peut être utilisé, ne le faites pas".
Dans un tel environnement, il n'est pas surprenant qu'il existe des règles de mot de passe étranges et des erreurs de configuration.
Plus important encore, ce modèle d'externalisation à personnel complet est une super mine face aux attaques de la chaîne d'approvisionnement : tant qu'un sous-traitant de niveau inférieur est piraté par des pirates, ses grandes entreprises clientes tomberont les unes après les autres comme des dominos.
Par exemple, les 5 et 6 octobre, Daiwa Securities et Citizen ont annoncé que leurs données pourraient être divulguées parce que le même sous-traitant qui leur fournissait leurs systèmes de service client avait été compromis.
8,72 millions de messages du géant du karaoké Big Echo pourraient avoir été divulgués, également à cause d'un virus sur l'ordinateur d'un employé du sous-traitant.
Il va de soi que, étant donné que l'informatique des entreprises japonaises est si ancienne et que la gestion de la sécurité est si arriérée, quelque chose aurait dû se produire il y a longtemps. Pourquoi cela se produit-il maintenant ?
Shichao estime que les capacités du modèle d'IA ont atteint un autre niveau.
Dans le passé, les pirates n’avaient pas beaucoup d’énergie pour pirater les entreprises une par une. Je dois essayer d'obtenir quelque chose de bien, non ? De nombreuses entreprises ont survécu aujourd'hui en s'appuyant sur la « performance à faible coût ».
Mais
IA
Tout d'abord, qui est plus rentable que vous deux ? Le coût marginal pour un pirate informatique d’attaquer une entreprise supplémentaire est presque nul.
De plus, dans le passé, les problèmes après l'analyse des vulnérabilités, tels que la manière d'exploiter les vulnérabilités, les données à trouver après le piratage et les outils à utiliser, obligeaient tous les pirates informatiques à s'asseoir devant l'ordinateur et à opérer manuellement étape par étape. Une seule personne ne peut pas attaquer plusieurs pirates informatiques en une journée.
Mais désormais, ces étapes peuvent également être confiées à l'agent IA, et l'IA peut les essayer l'une après l'autre 24 heures sur 24.
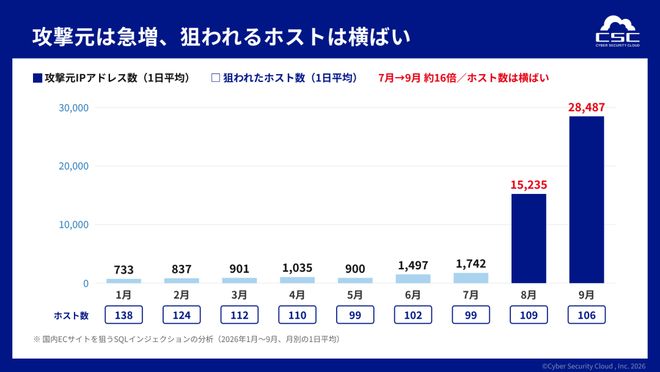
Visant les attaques par injection SQL dans le commerce électronique japonais, le nombre d'adresses IP sources d'attaques a été multiplié par 16 en deux mois
Deuxièmement,
IA
Le seuil pour devenir hacker a également été supprimé.
Dans le passé, pour être un hacker, vous deviez comprendre l'architecture sous-jacente, l'assemblage et l'exploration des vulnérabilités ; il vous suffit désormais de savoir discuter avec l'IA pour devenir un hacker.
Comme mentionné précédemment, la police japonaise a arrêté de nombreuses personnes
IA
Le cybercriminel était mineur.
En février 2025, la police métropolitaine de Tokyo a arrêté trois collégiens et lycéens âgés de seulement 14 à 16 ans. Ils ont utilisé l'IA pour écrire un programme de connexion illégal, se connecter aux comptes Rakuten Mobile d'autres personnes, ouvrir frénétiquement des cartes de téléphone portable puis les revendre.
En décembre, la chaîne japonaise de cybercafés « Happy CLUB » a annoncé que les informations de 7,29 millions de membres avaient été divulguées. On a découvert plus tard que l'initiateur était un lycéen d'Osaka âgé de 17 ans. Il a utilisé ChatGPT pour améliorer la procédure pénale. Il y avait même un élève de sixième dans le groupe criminel.
Eh bien, l’IA a atteint l’égalité technologique et l’égalité pénale.
Dans le passé, vous étiez novice et vous ne pouviez appuyer que sur 666 sur le clavier ; vous êtes maintenant novice et l'IA vous apprendra à écrire des scripts et à entrer dans le jeu étape par étape.
Un côté est
IA
Le développement rapide de la technologie s'accompagne d'une infrastructure informatique médiocre.
Le Japon est devenu un village de novices pour les hackers.
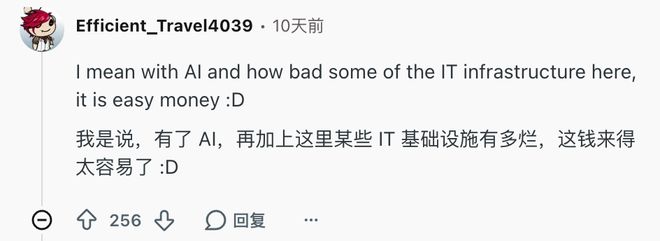
Même si cette histoire peut ressembler à une blague uniquement japonaise, ce mouvement ne s'arrête certainement pas au Japon.
L'évolution de la grande industrie du mannequinat est encore trop rapide :
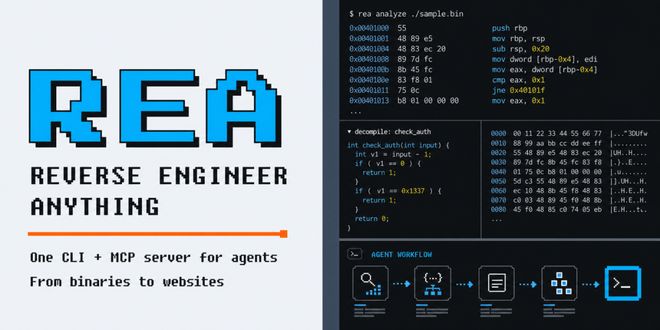
Par exemple, REA, l'outil d'ingénierie inverse qui figurait en tête de la liste des favoris de GitHub début octobre, a été utilisé par certains internautes pour déchiffrer l'application de contrôle d'accès communautaire, et quelqu'un a inversé le protocole Bluetooth de l'applet des toilettes en une demi-heure. (voir détails).
Quand les gens ordinaires seront capables de déchiffrer des logiciels et des protocoles en une demi-heure, seront-ils capables à l'avenir de déchiffrer les terminaux de contrôle des chaînes de montage d'usines et les anciens systèmes des hôpitaux de leur ville ?
Une fois que les hackers IA auront acquis suffisamment d'expérience dans le village des novices un jour, la prochaine carte qui sera au maximum sera n'importe quel coin faible du monde qui a encore la chance de penser que personne ne le remarquera.
Après tout, il n'y a jamais de chasseur qui manque de viande, seulement des proies qui n'ont pas eu le temps de se cacher.
Commentaires